
1. 小程序
写在前头,微信 4 的小程序
wxapkg的文件是动态加载的,不是一次性加载完的,特殊小程序还能特殊加载。因此建议使用微信 3。
1.1. 微信 3 的安装
WeChat32 v3.9.12 仍有较多调试工具无法直接使用,因此建议使用 3.9.10.27版本,但安装成功后会发现提示版本过低无法登陆。
1.1.1. 修改临时变量
在 WeChat.Exe 目录下,创建如下内容的 start.bat
@echo offset "__COMPAT_LAYER=~ ARM64WOWONAMD64"start "" "WeChat.exe"双击运行即可。
1.1.2. 修改注册表
创建如下内容的 regWX.reg,需注意
- 微信文件
WeChat.exe的路径为绝对路径 - 以管理员身份运行
Windows Registry Editor Version 5.00[HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows NT\CurrentVersion\AppCompatFlags\Layers]"C:\\PATH\\TO\\WeChat.exe"="~ ARM64WOWONAMD64"双击运行后,即可直接正常使用 WeChat.exe 。
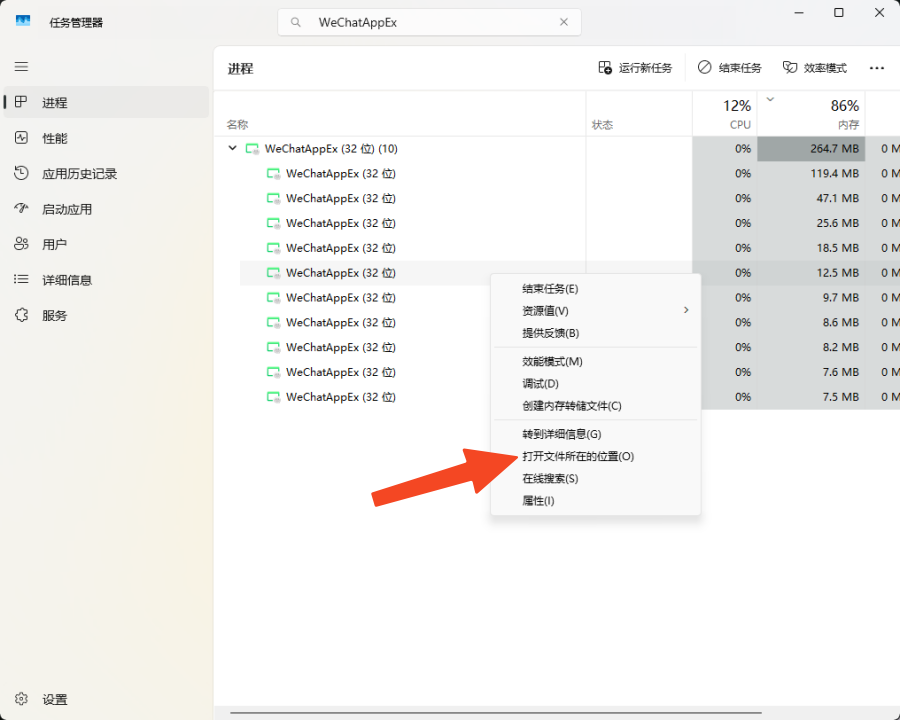
btw,不知道怎么找
WeChatAppEx的话:
1.2. 流量转发
使用 proxifier 代理 WeChatAppEx。
windows路径%HOMEPATH%\AppData\Roaming\Tencent\xwechat\radium\Applet\packages\macos路径- 在
Proxifier点+后通过Command+shift+G输入路径 `/Applications/WeChat.app/Contents/MacOS/WeChatAppEx.app/Contents/ - 再选择
Frameworks-->WeChatAppEx Framework.framework-->Helpers-->WeChatAppEx Helper.app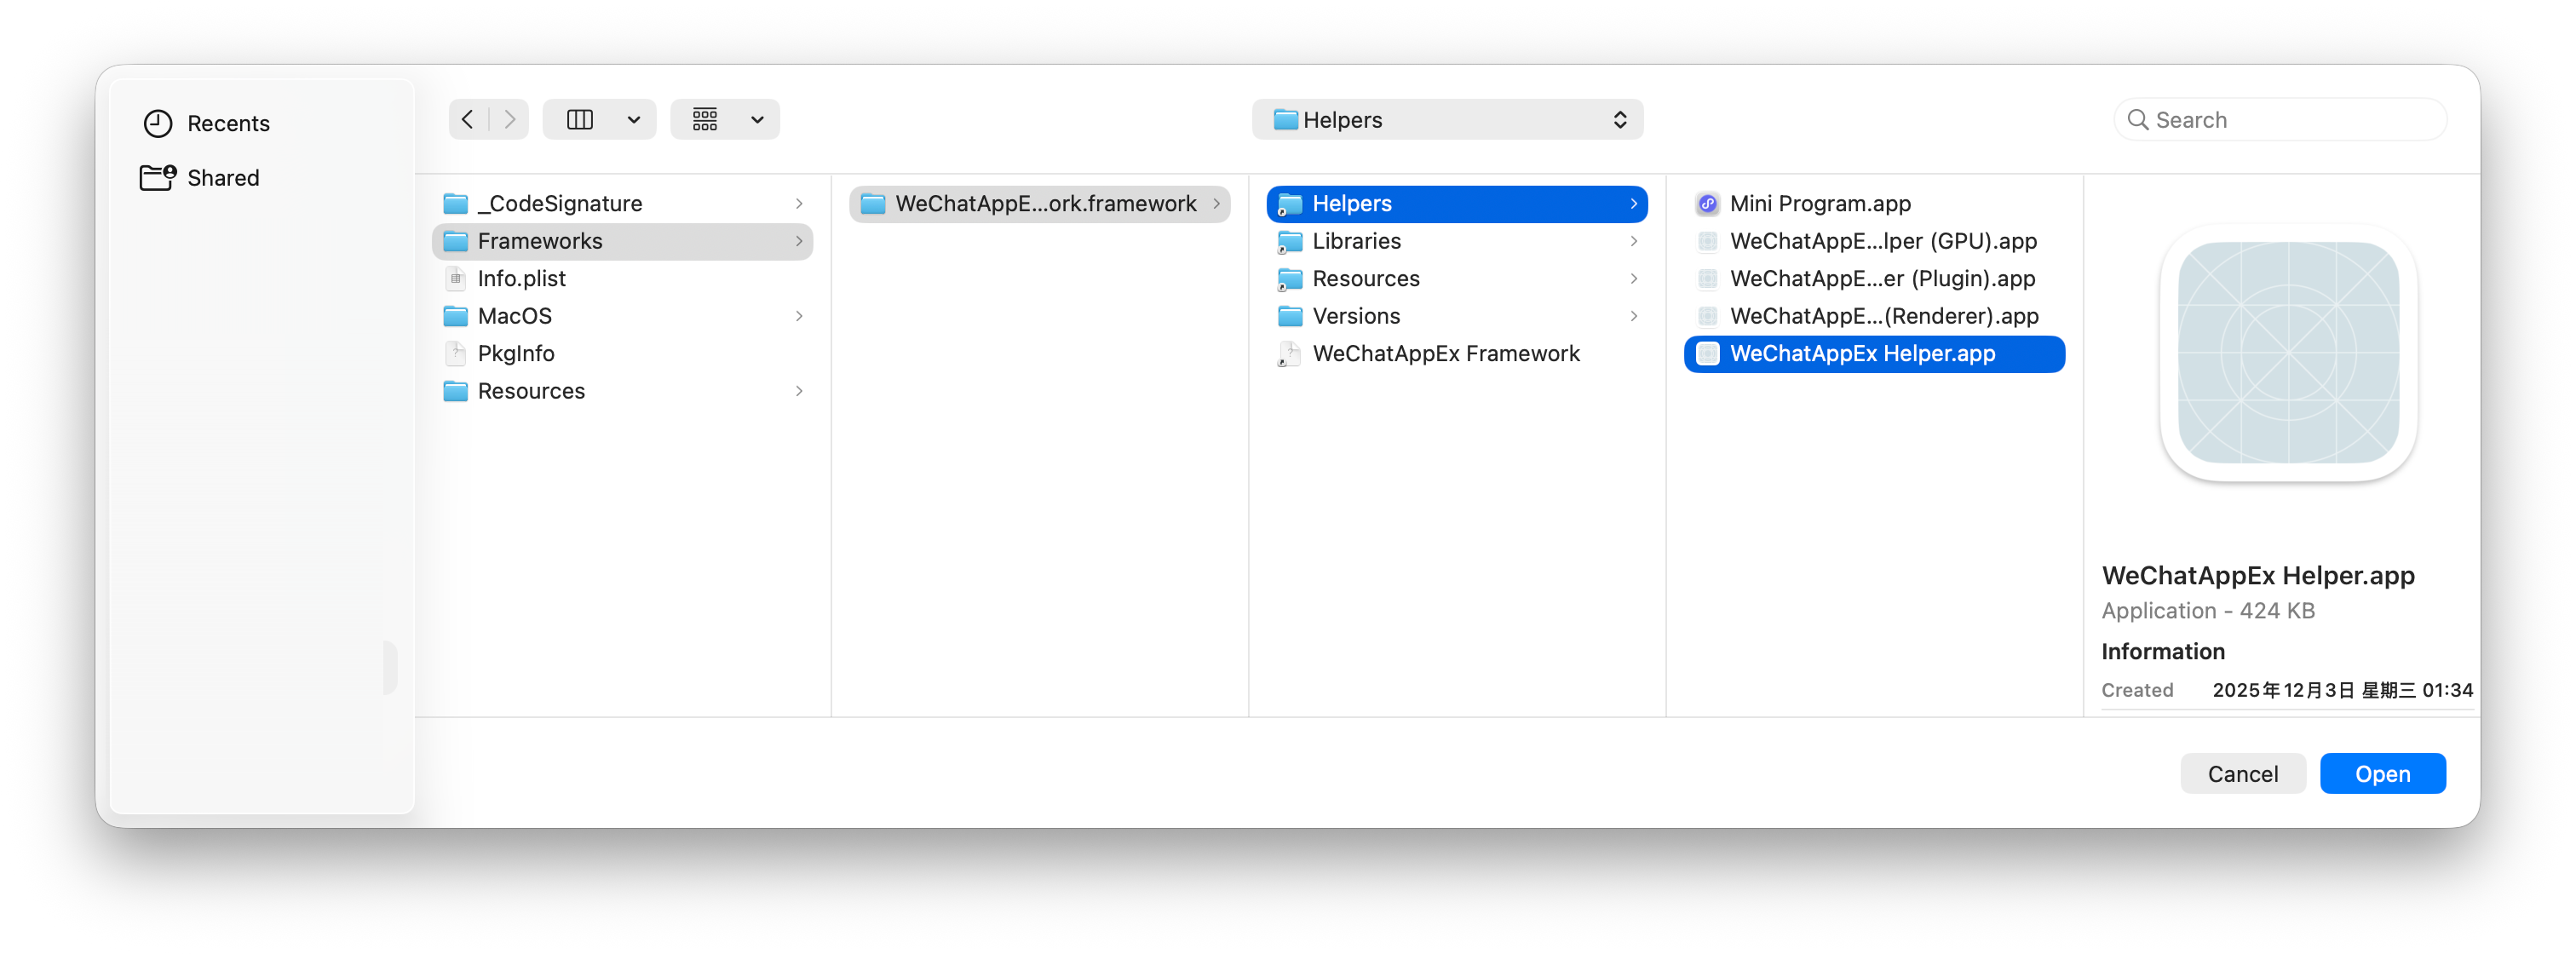
- 在
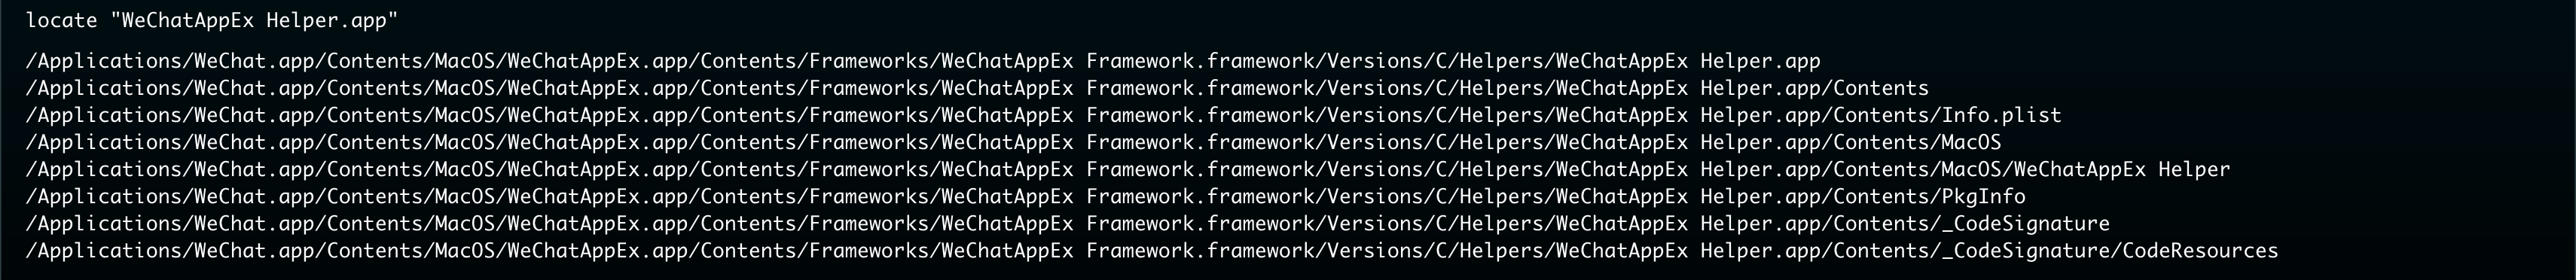
找不到的话, Everything 或 locate 全局搜索 WeChatAppEx。
1.3. 反编译
直接使用 wxapkg 解包。
C:\wxapkg\build>wxapkg_1.5.0_windows_amd64.exe unpack -r "C:\Users\alan\Documents\WeChat Files\Applet\wx3d3435aad6251d60"[+] unpack root 'C:\Users\alan\Documents\WeChat Files\Applet\wx3d3435aad6251d60' with 30 threads[+] unpacked 198 files from 'wx3d3435aad6251d60\228\__APP__.wxapkg'[+] unpacked 225 files from 'wx3d3435aad6251d60\228\_pages_packageC_.wxapkg'[+] unpacked 180 files from 'wx3d3435aad6251d60\228\_pages_packageD_.wxapkg'[+] all 603 files saved to 'unpack'[+] extension statistics: - .png 313 - .html 190 - .json 91 - .js 7 - .gif 1 - .jpg 1- 敏感信息收集
secret、password、accessID、accessKey- API 接口、未授权资源路径等
- 社工信息
- HOOK 重封包
- 流量全加密解密,追踪加密函数,找到加密逻辑、加密秘钥可以直接使用
Burp插件 autoDecoder 自动解密。
2. Android
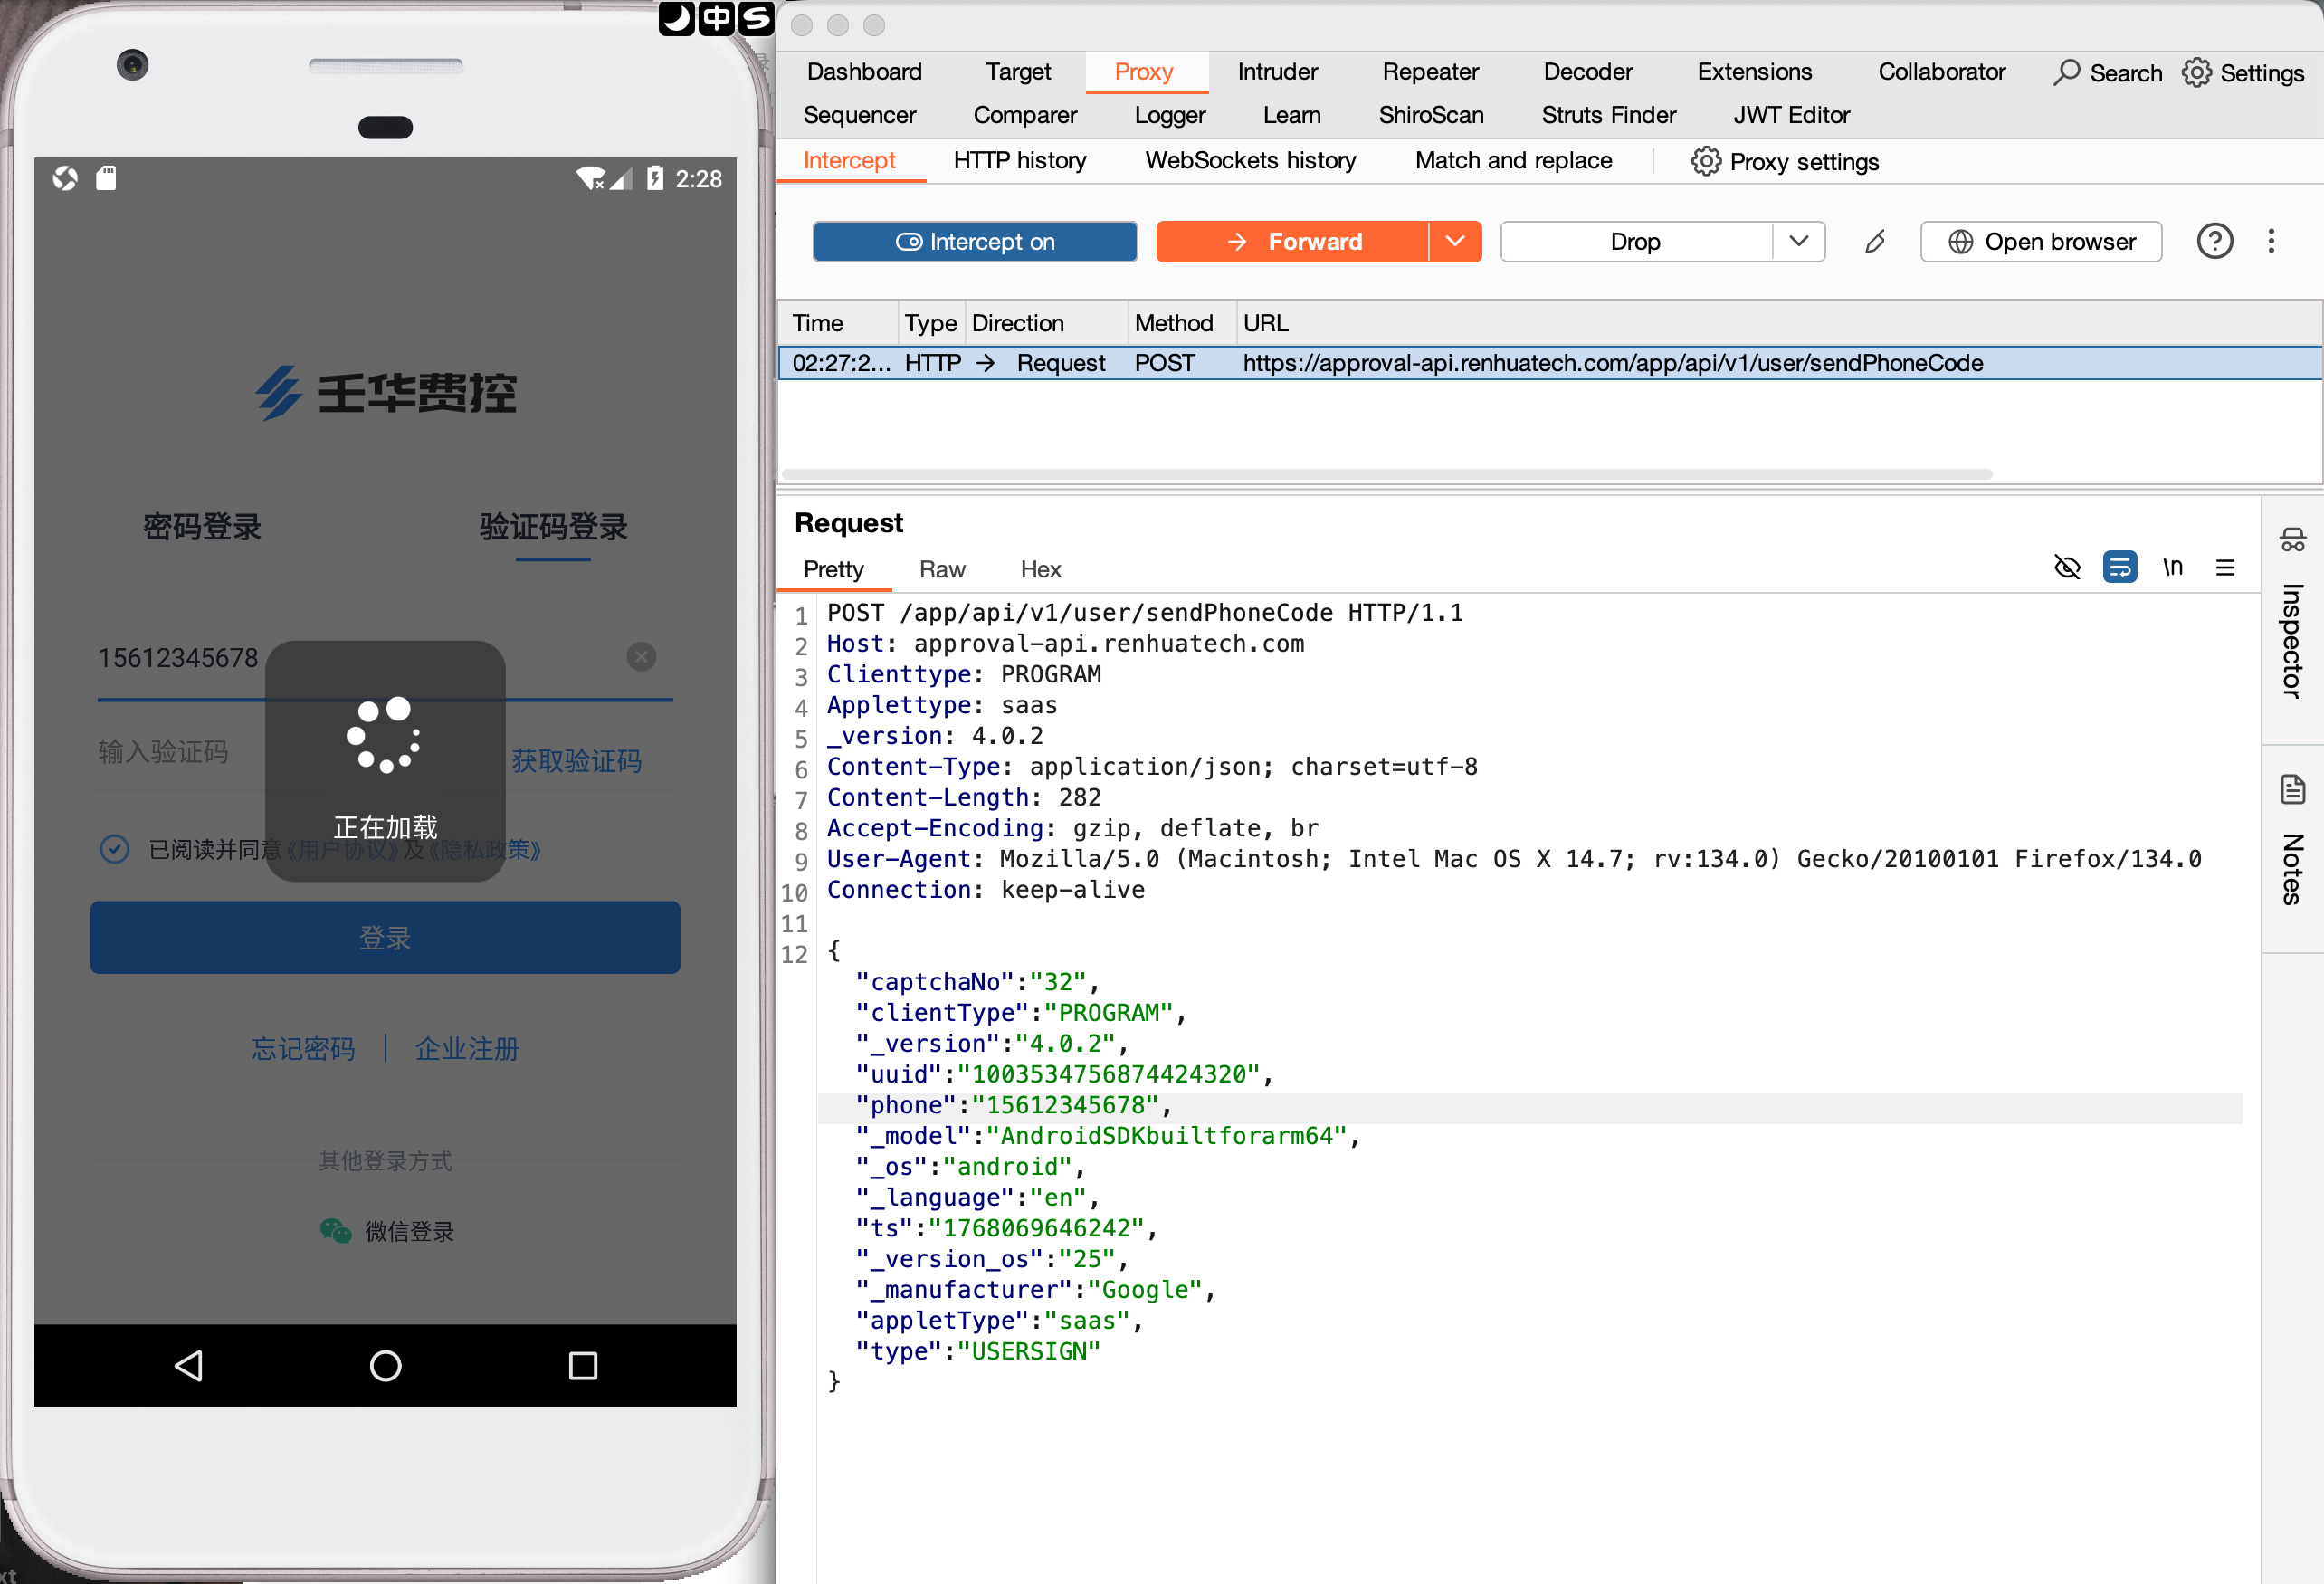
2.1. 流量转发
Android 9 后的证书安装及流量转发会有些限制,因此建议使用早期版本如 Android 7。
2.1.1. 在模拟器应用的设置里设置代理服务器
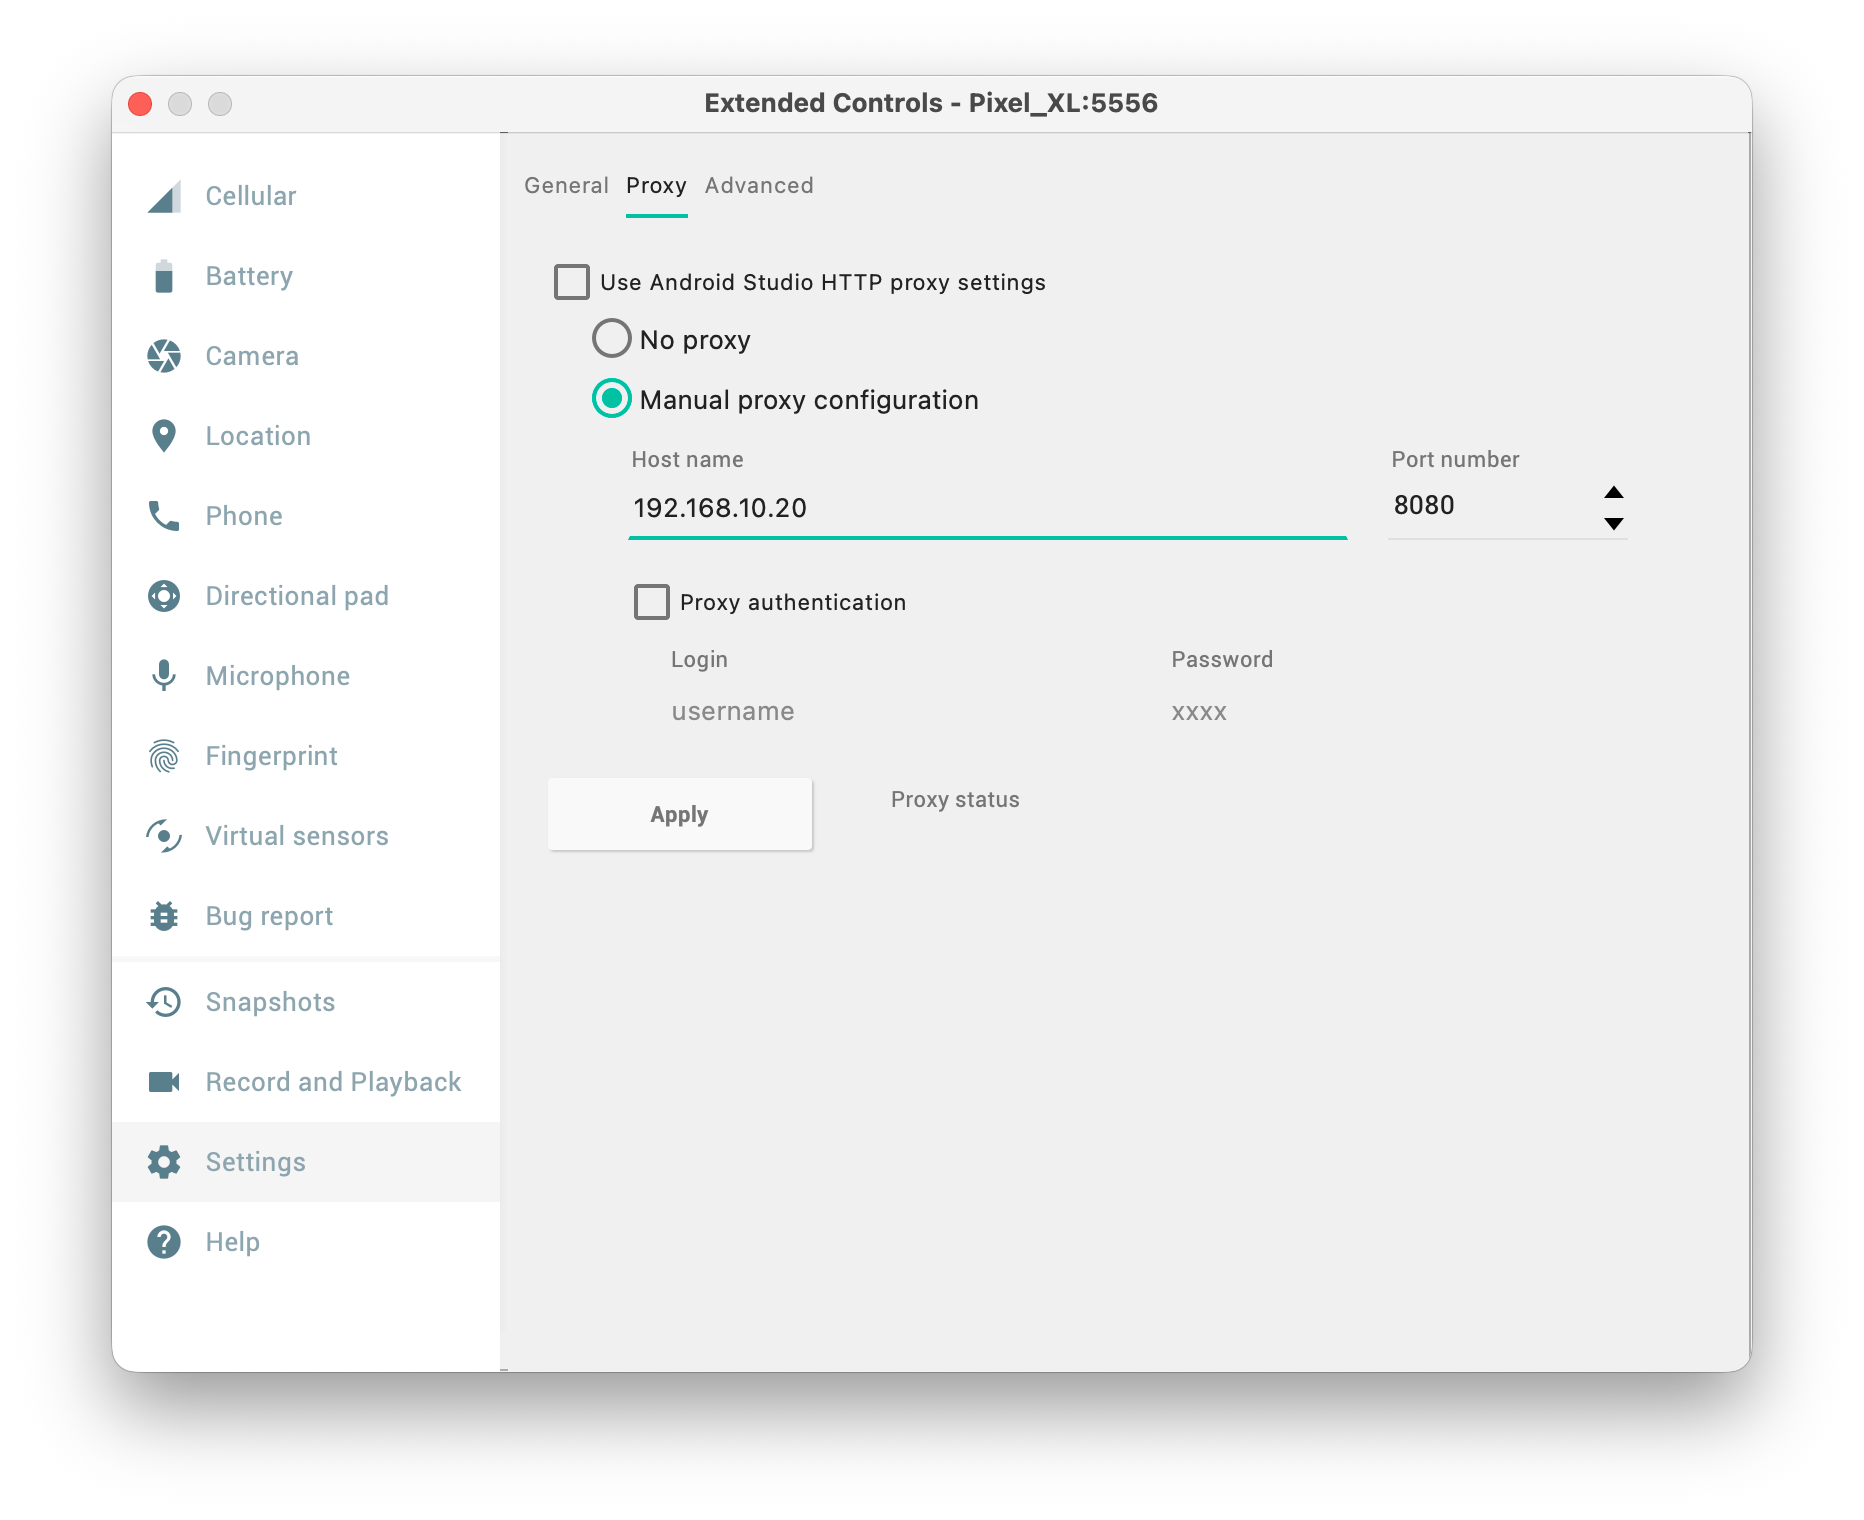
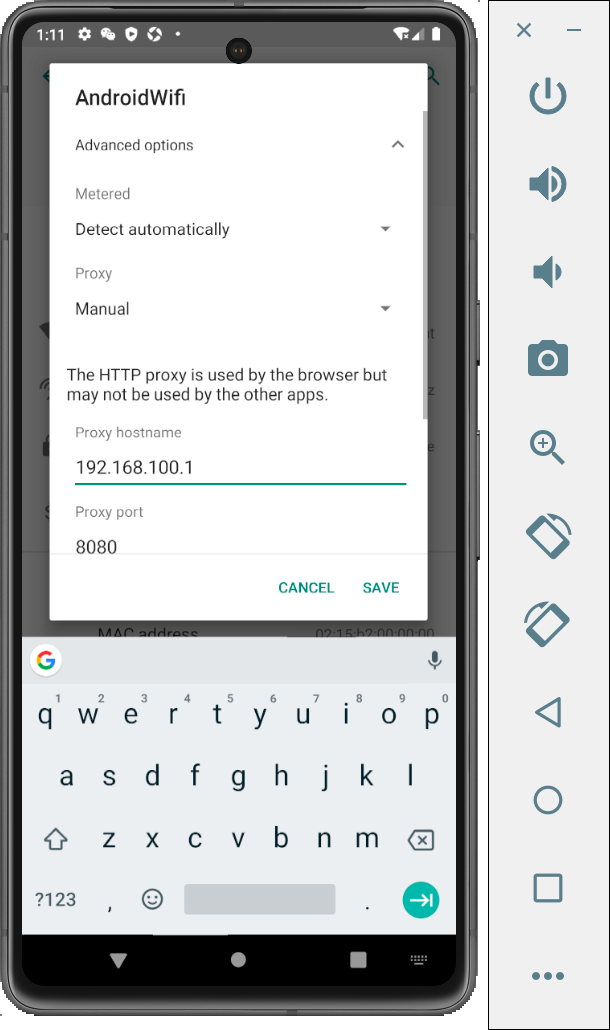
2.1.2. 在模拟器里的设置里设置代理服务器
- 若为 NAT 子网则设置代理服务器为网关
- 若为桥接则为物理机地址
通常在
Settings—>Network—>WIFI—>Proxy/Edit
2.2. Apktool 反编译
主要根据
resources.arsc、Manifest还原应用资源结构,并直接将classes.dex反编译为smali代码。Apktool-Releases
# 反编译java -jar apktool_2.9.3.jar d -f ./test.apk -o ./unpack# 重建java -jar /apktool_2.9.3.jar b -f unpack/ -o ./test.v1.apk# 签名java -jar signapk.jar certificate.pem key.pk8 ./test.v1.apk ./test.v1.sign.apk2.3. Dex 2 jar 反编译
apk 的本质就是一个 ZIP 容器,先直接将应用解压得到 dex 文件,再去推理转化成 jar 包。
unzip ./test.apkdex2jar classes.dexjd-gui3. CS 端
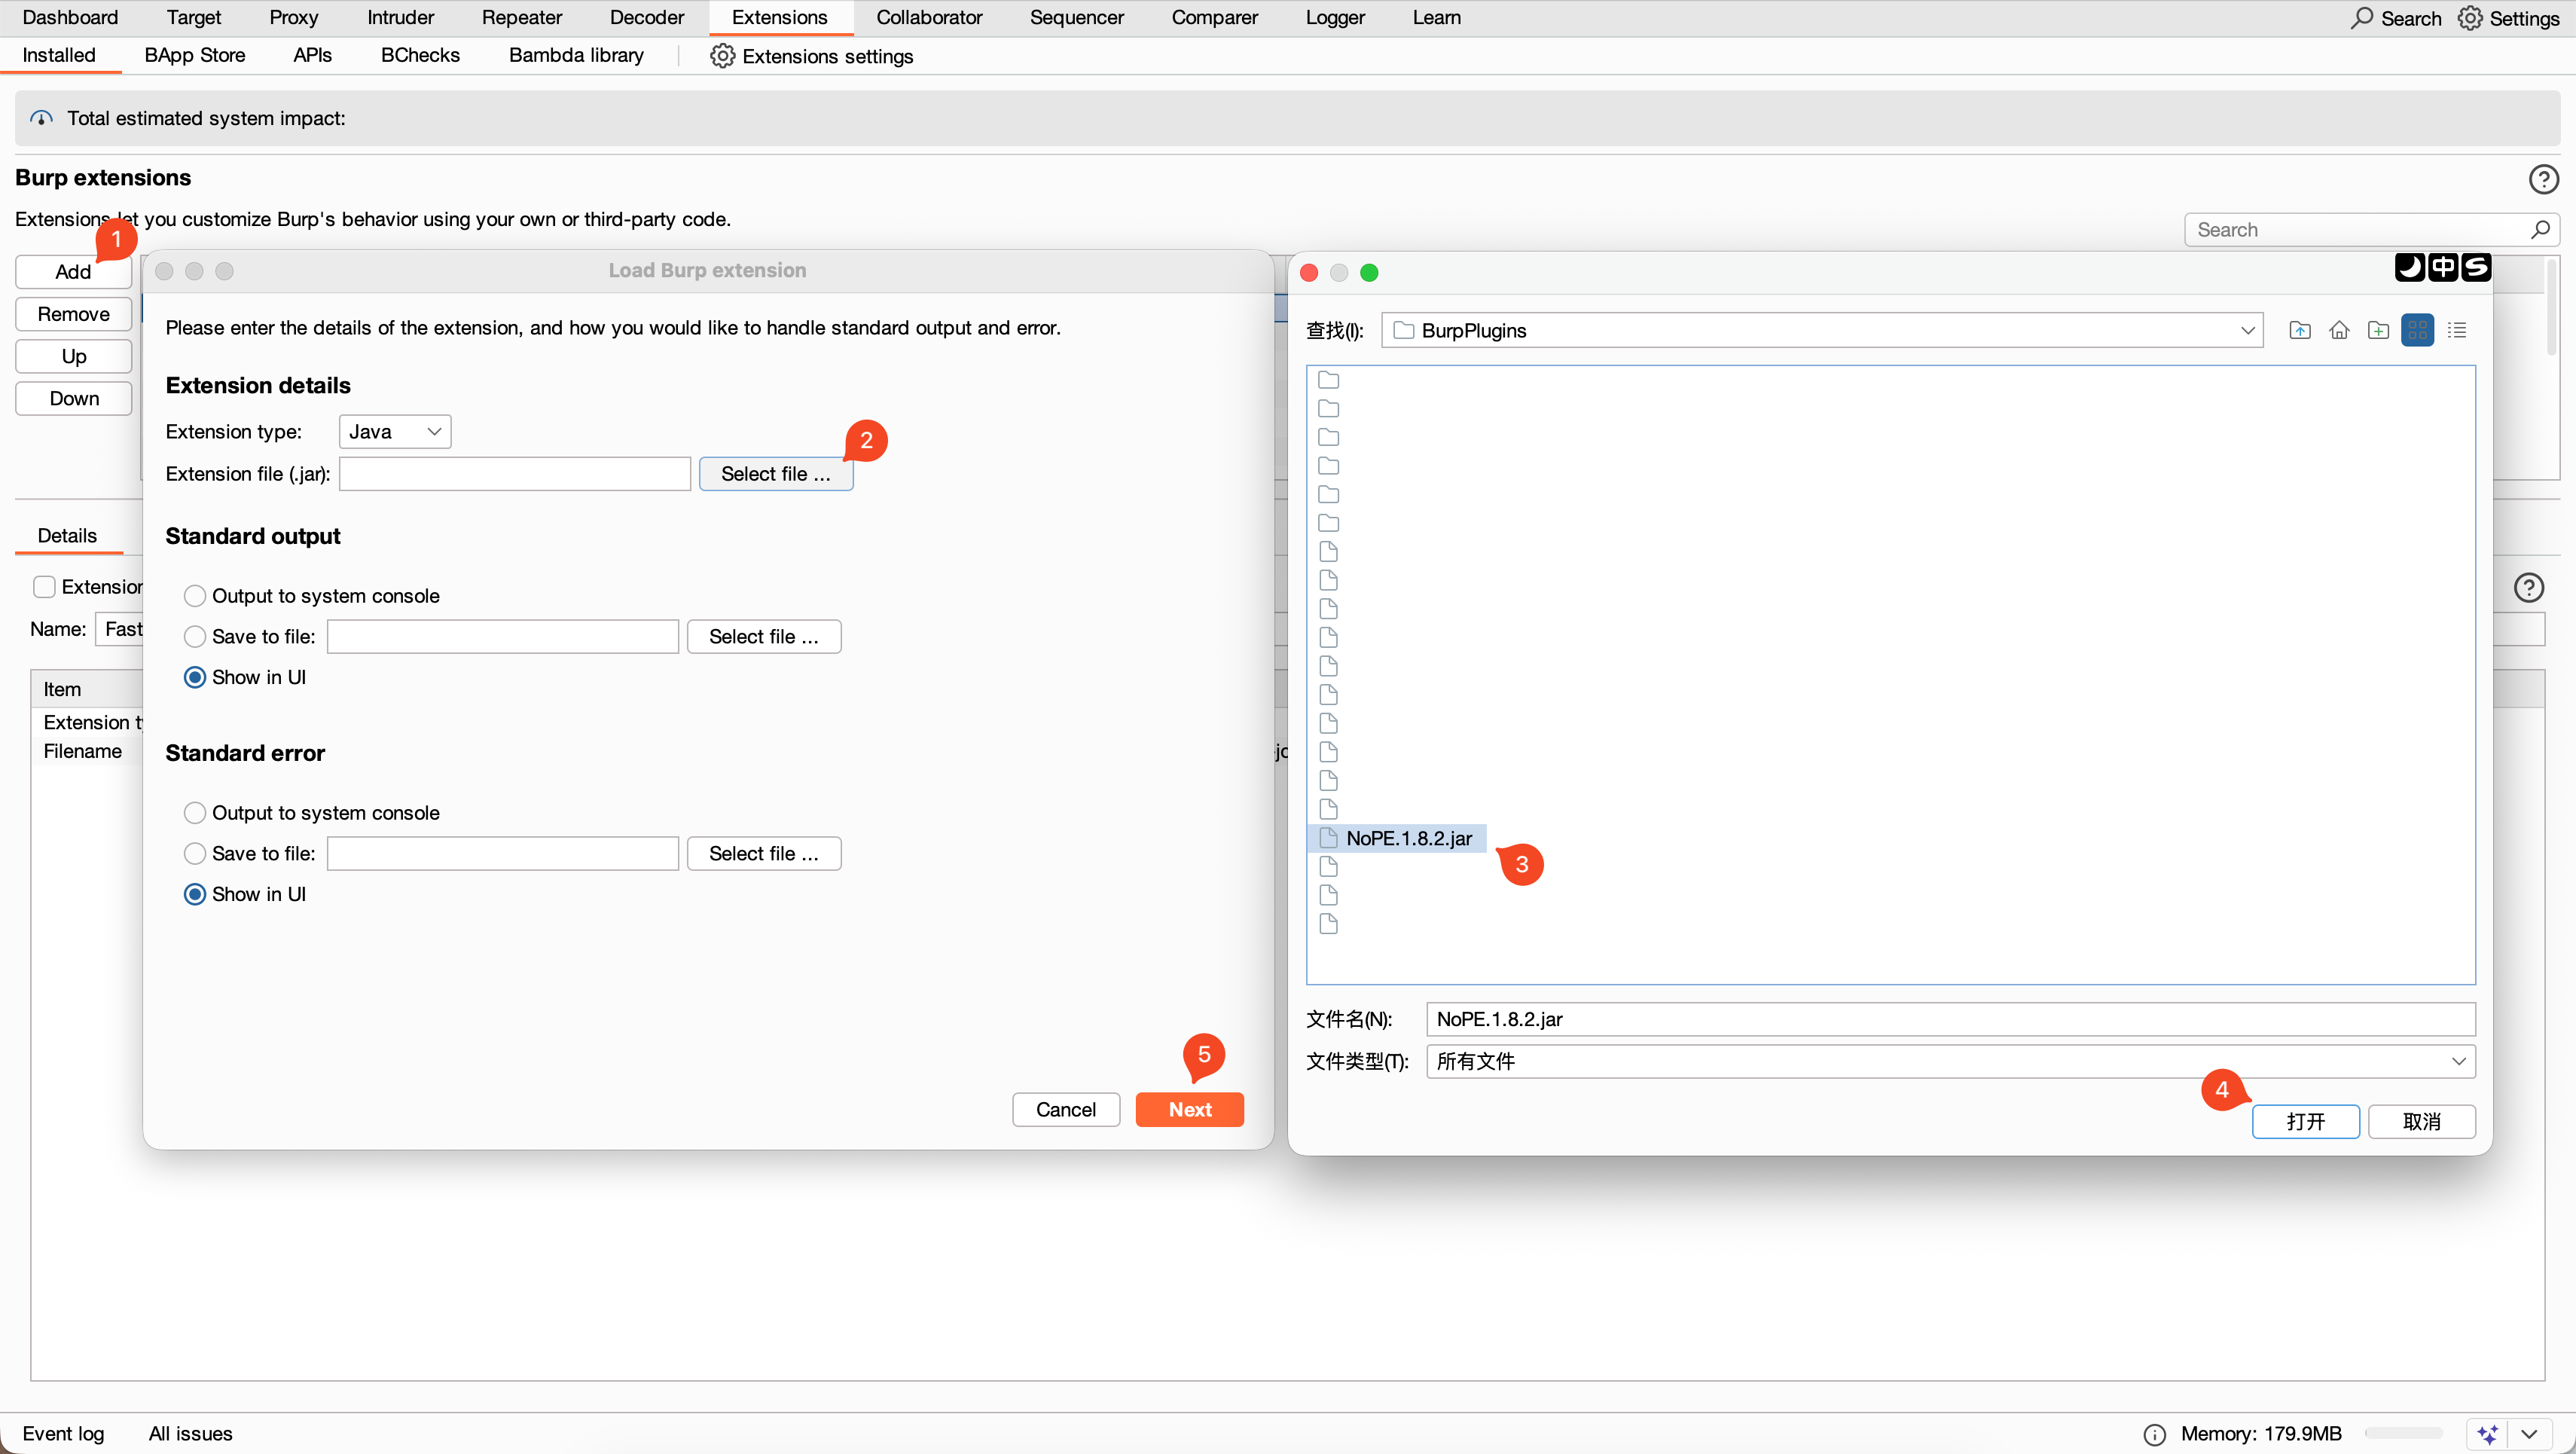
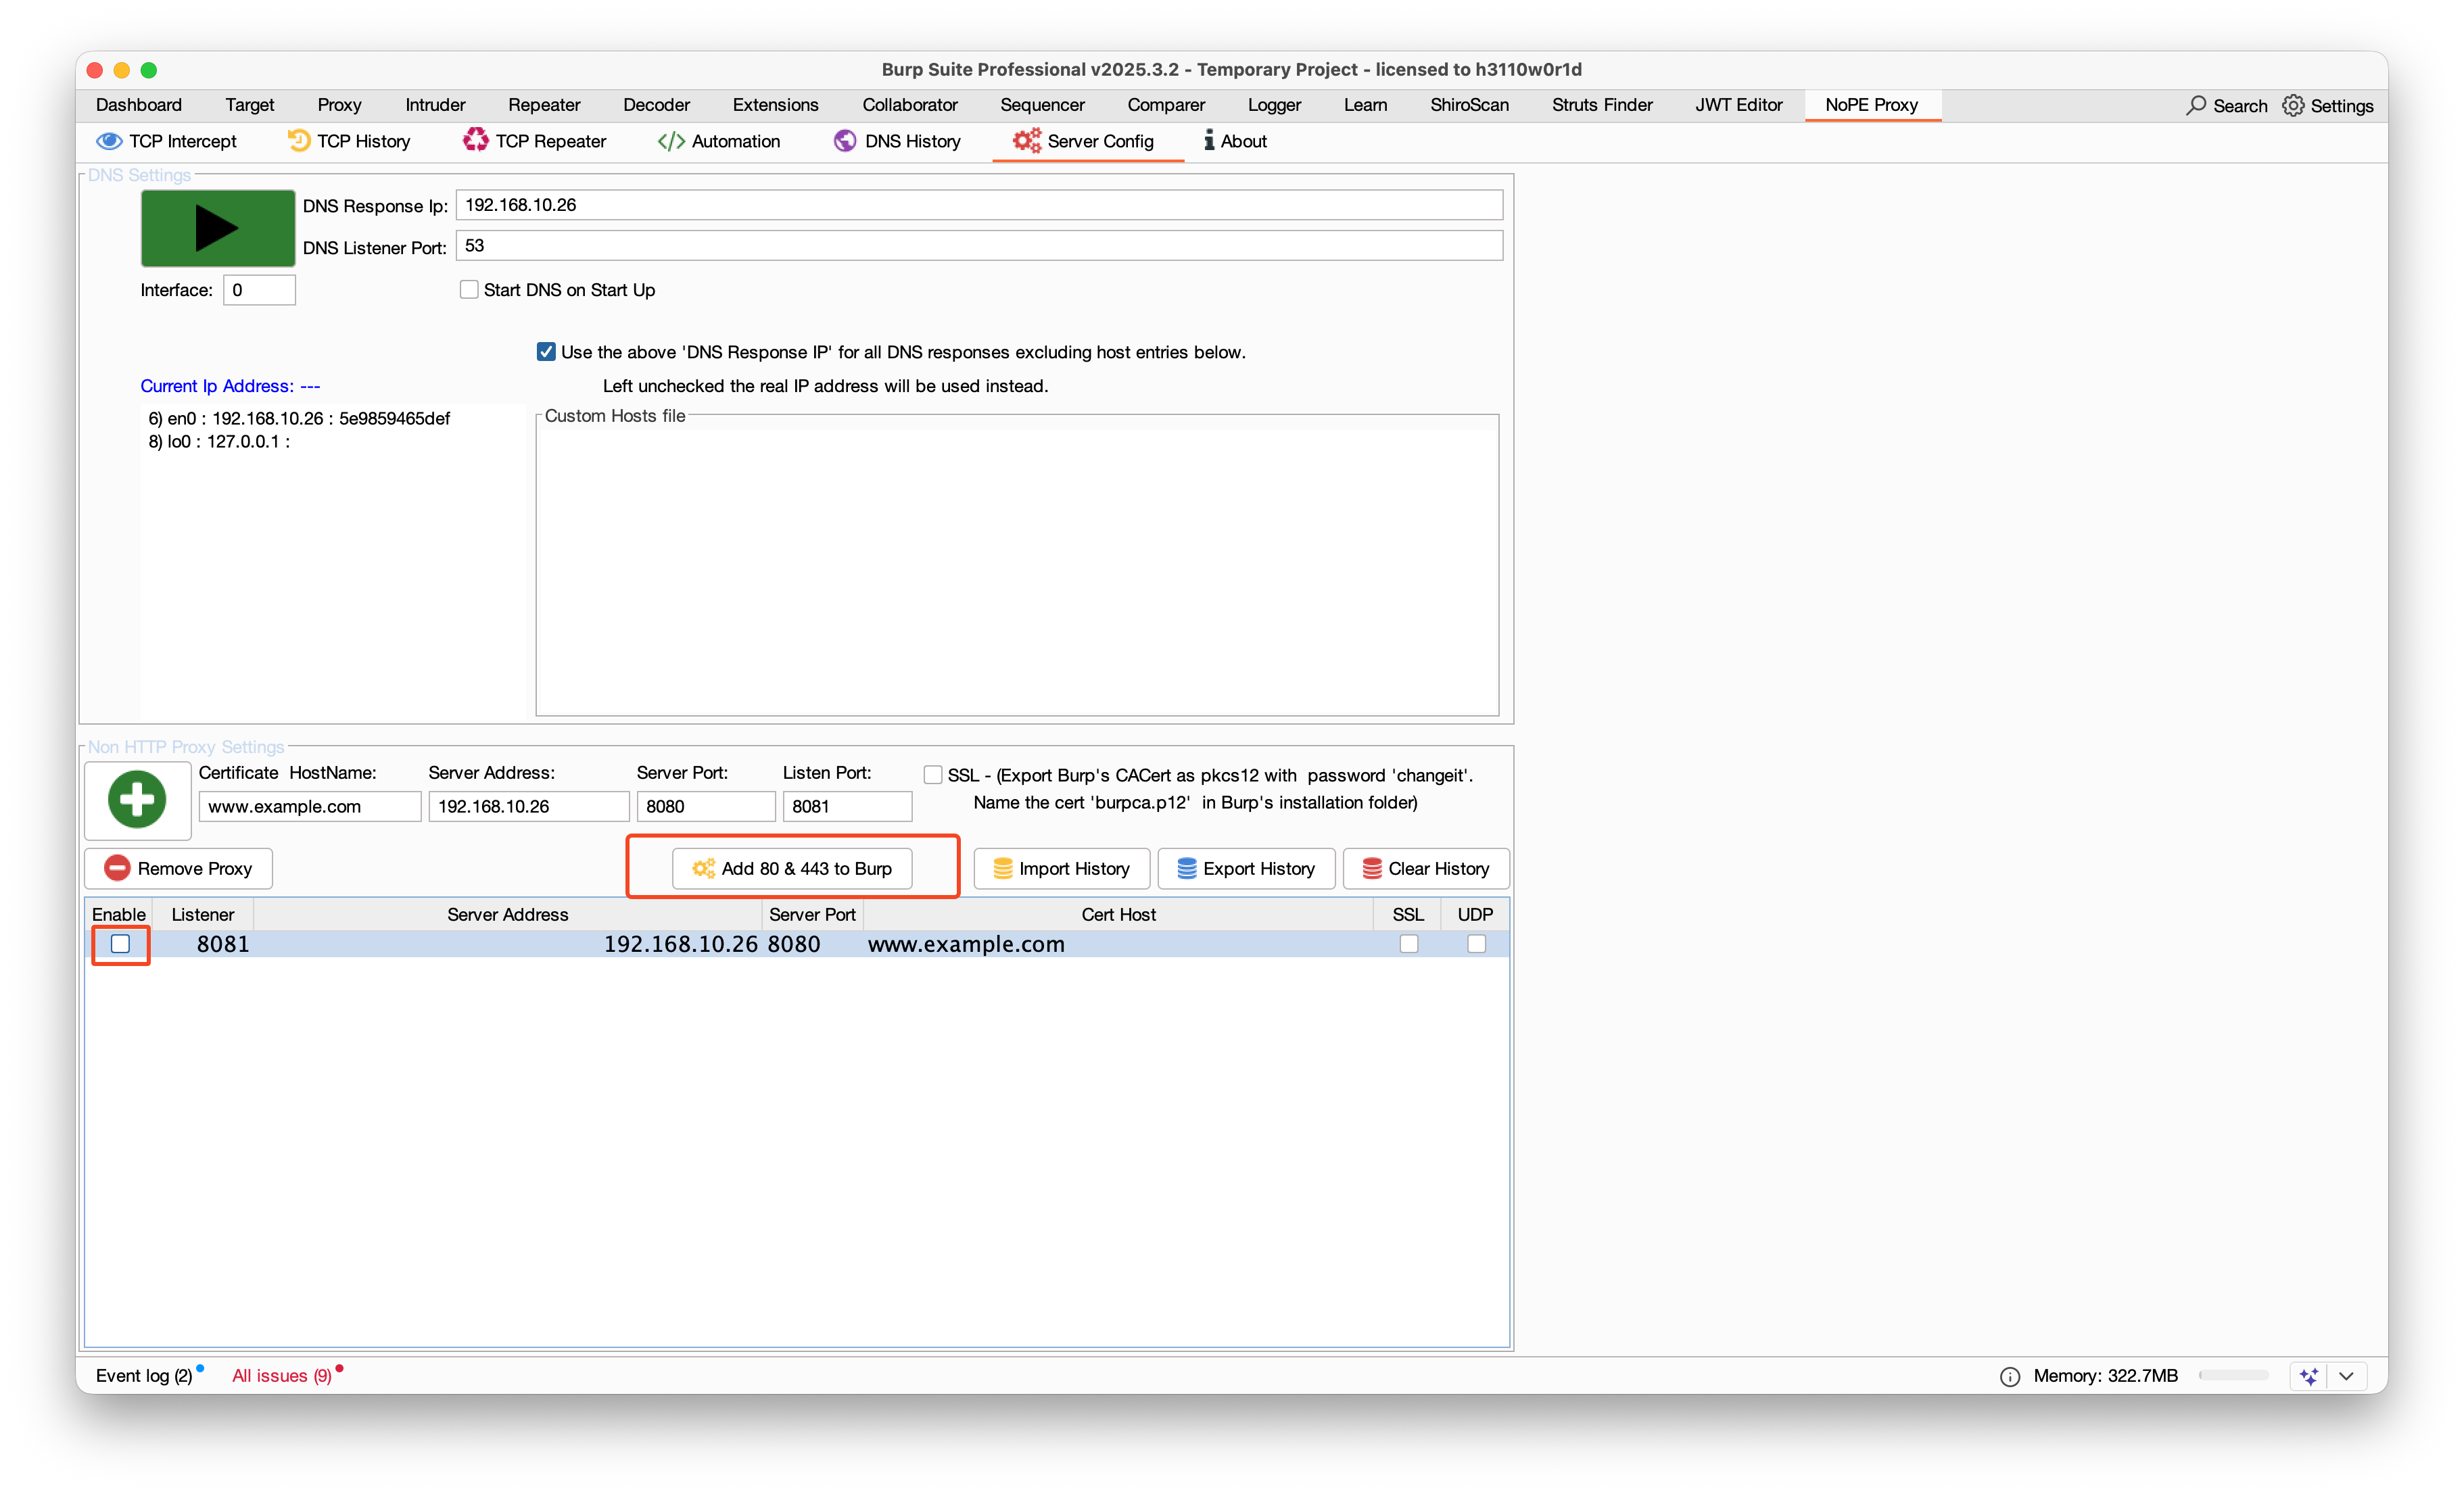
在 Burp 中可通过 Nope-Proxy 实现对 TCP 协议流量的转发。
在 Burp 中导入插件。
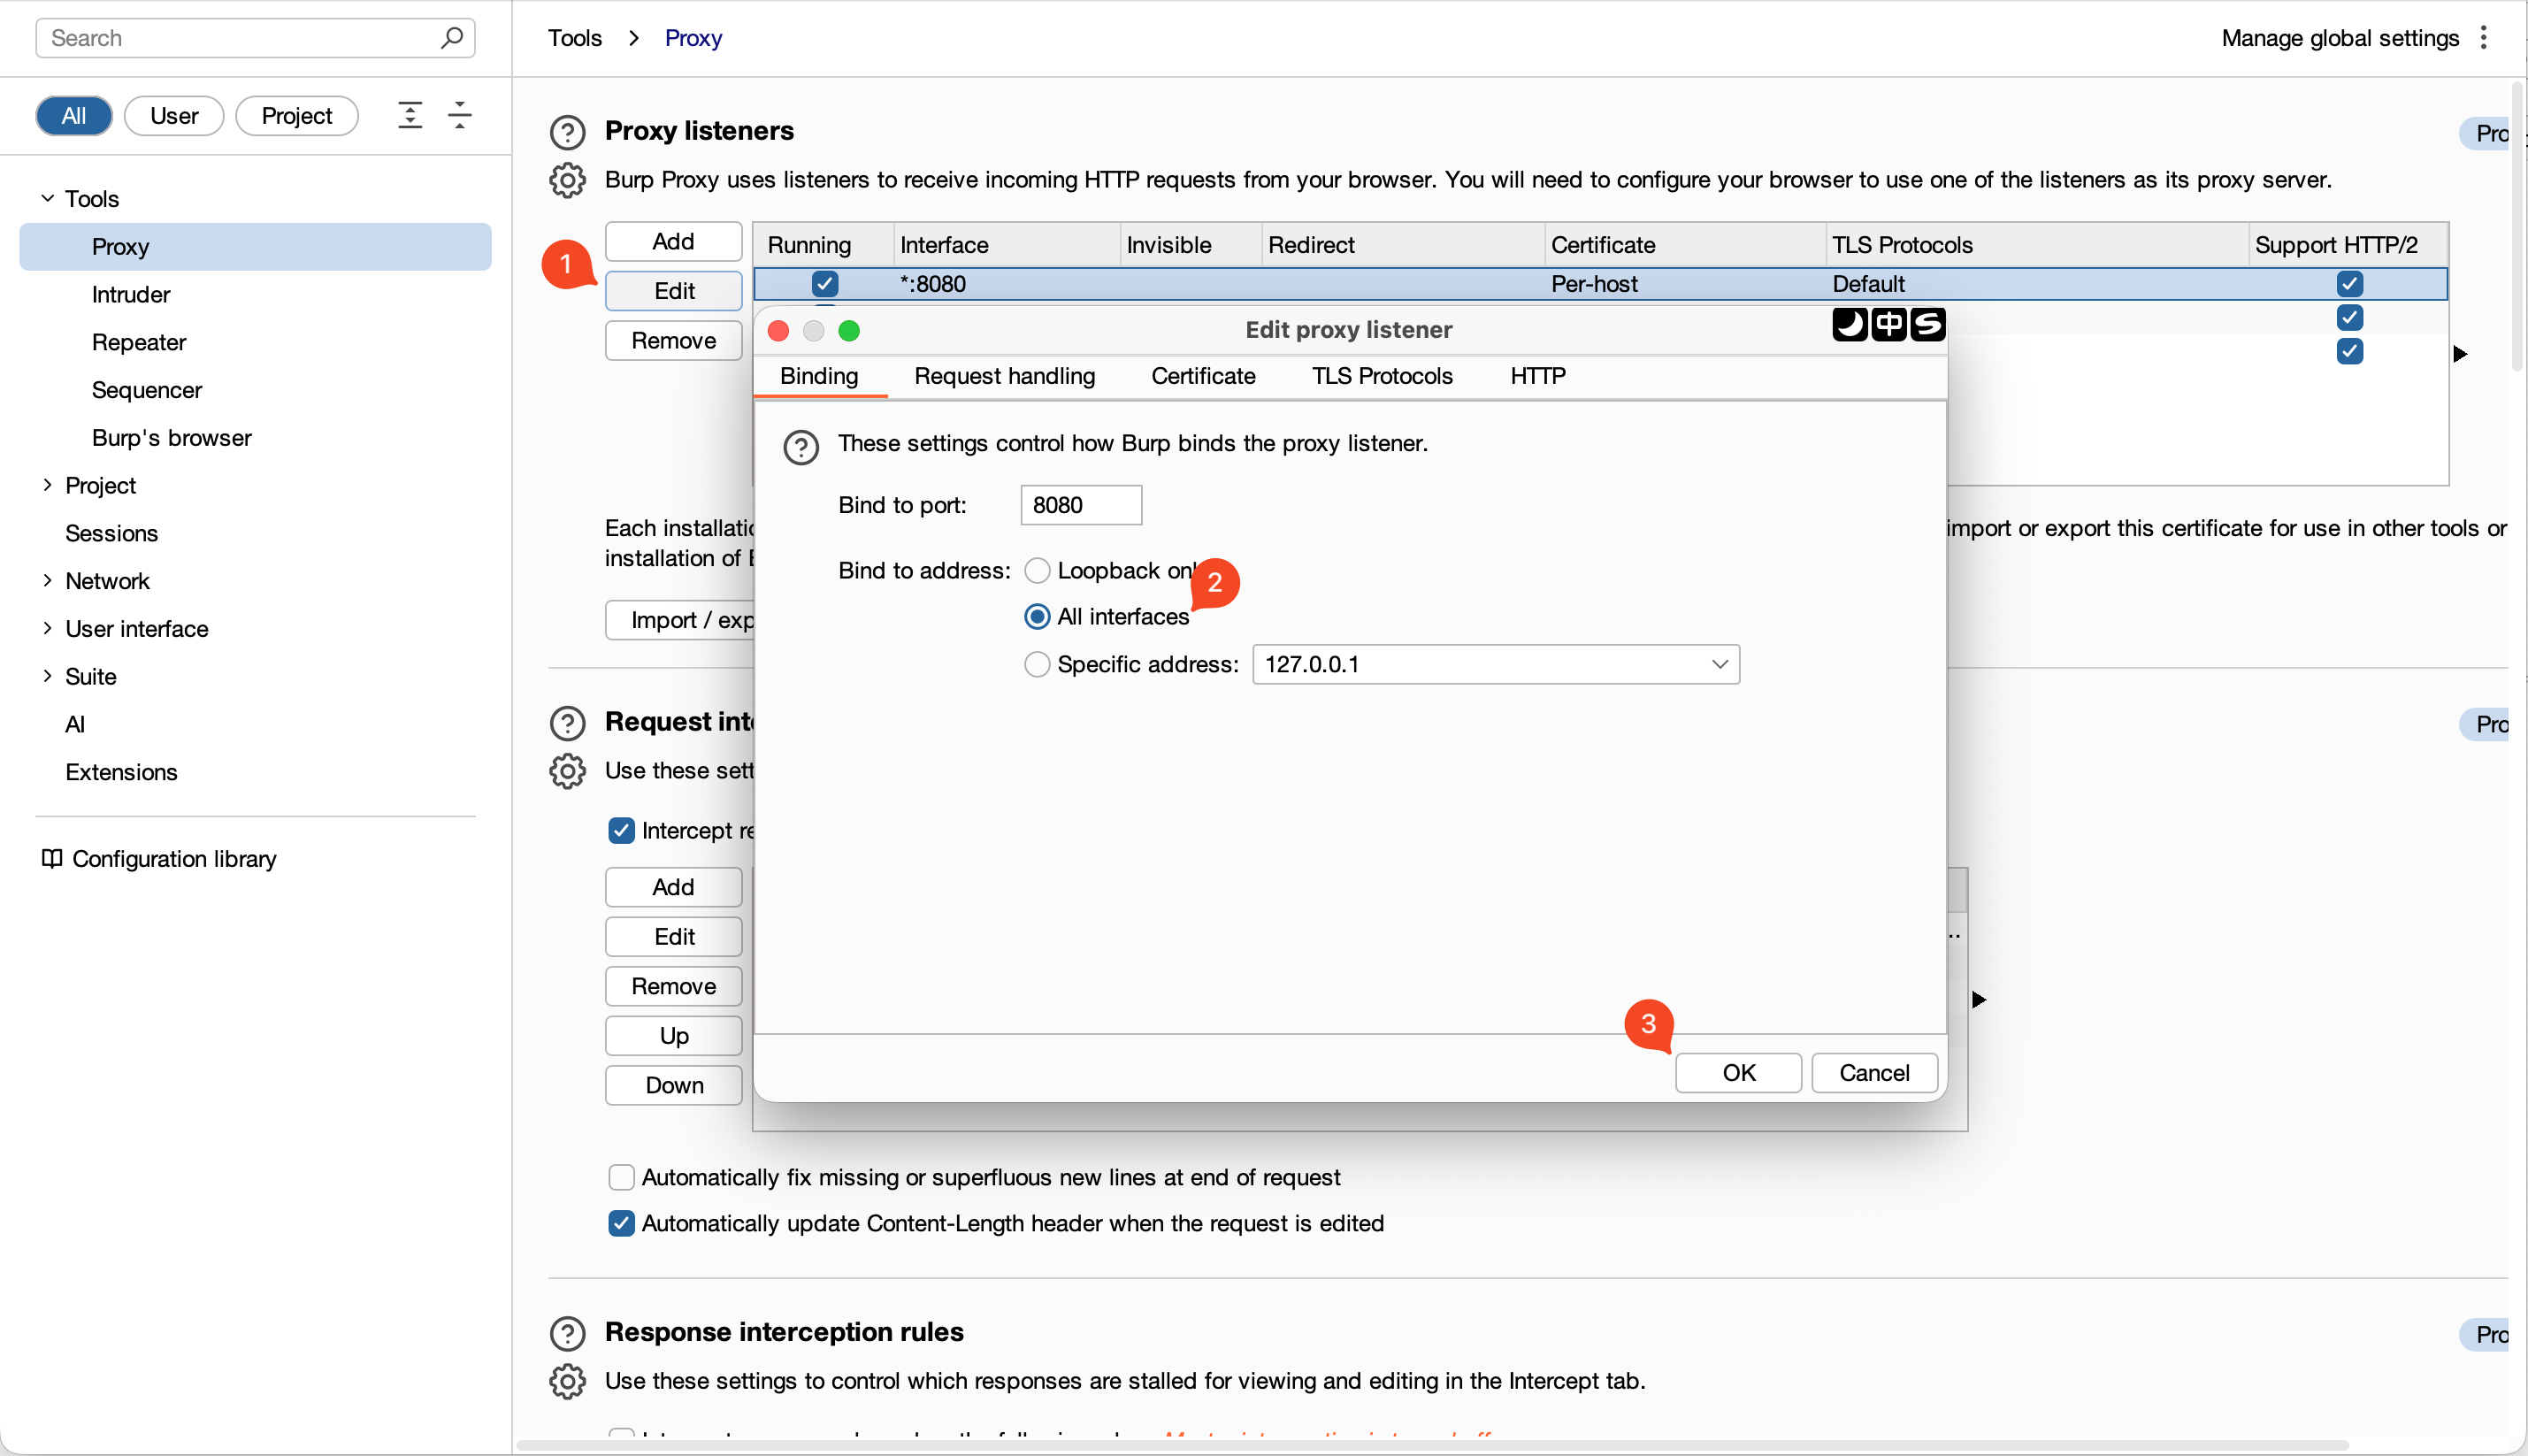
在 Proxy settings 中监听所有端口
Server Address:填写监听服务器的地址Server Port:填写监听服务器的端口Listen Port:填写本插件监听的端口
btw,不要忘了点击
Enable启用和Add 80 & 443 to Burp使用Burp Intruder一并分析HTTP流量。
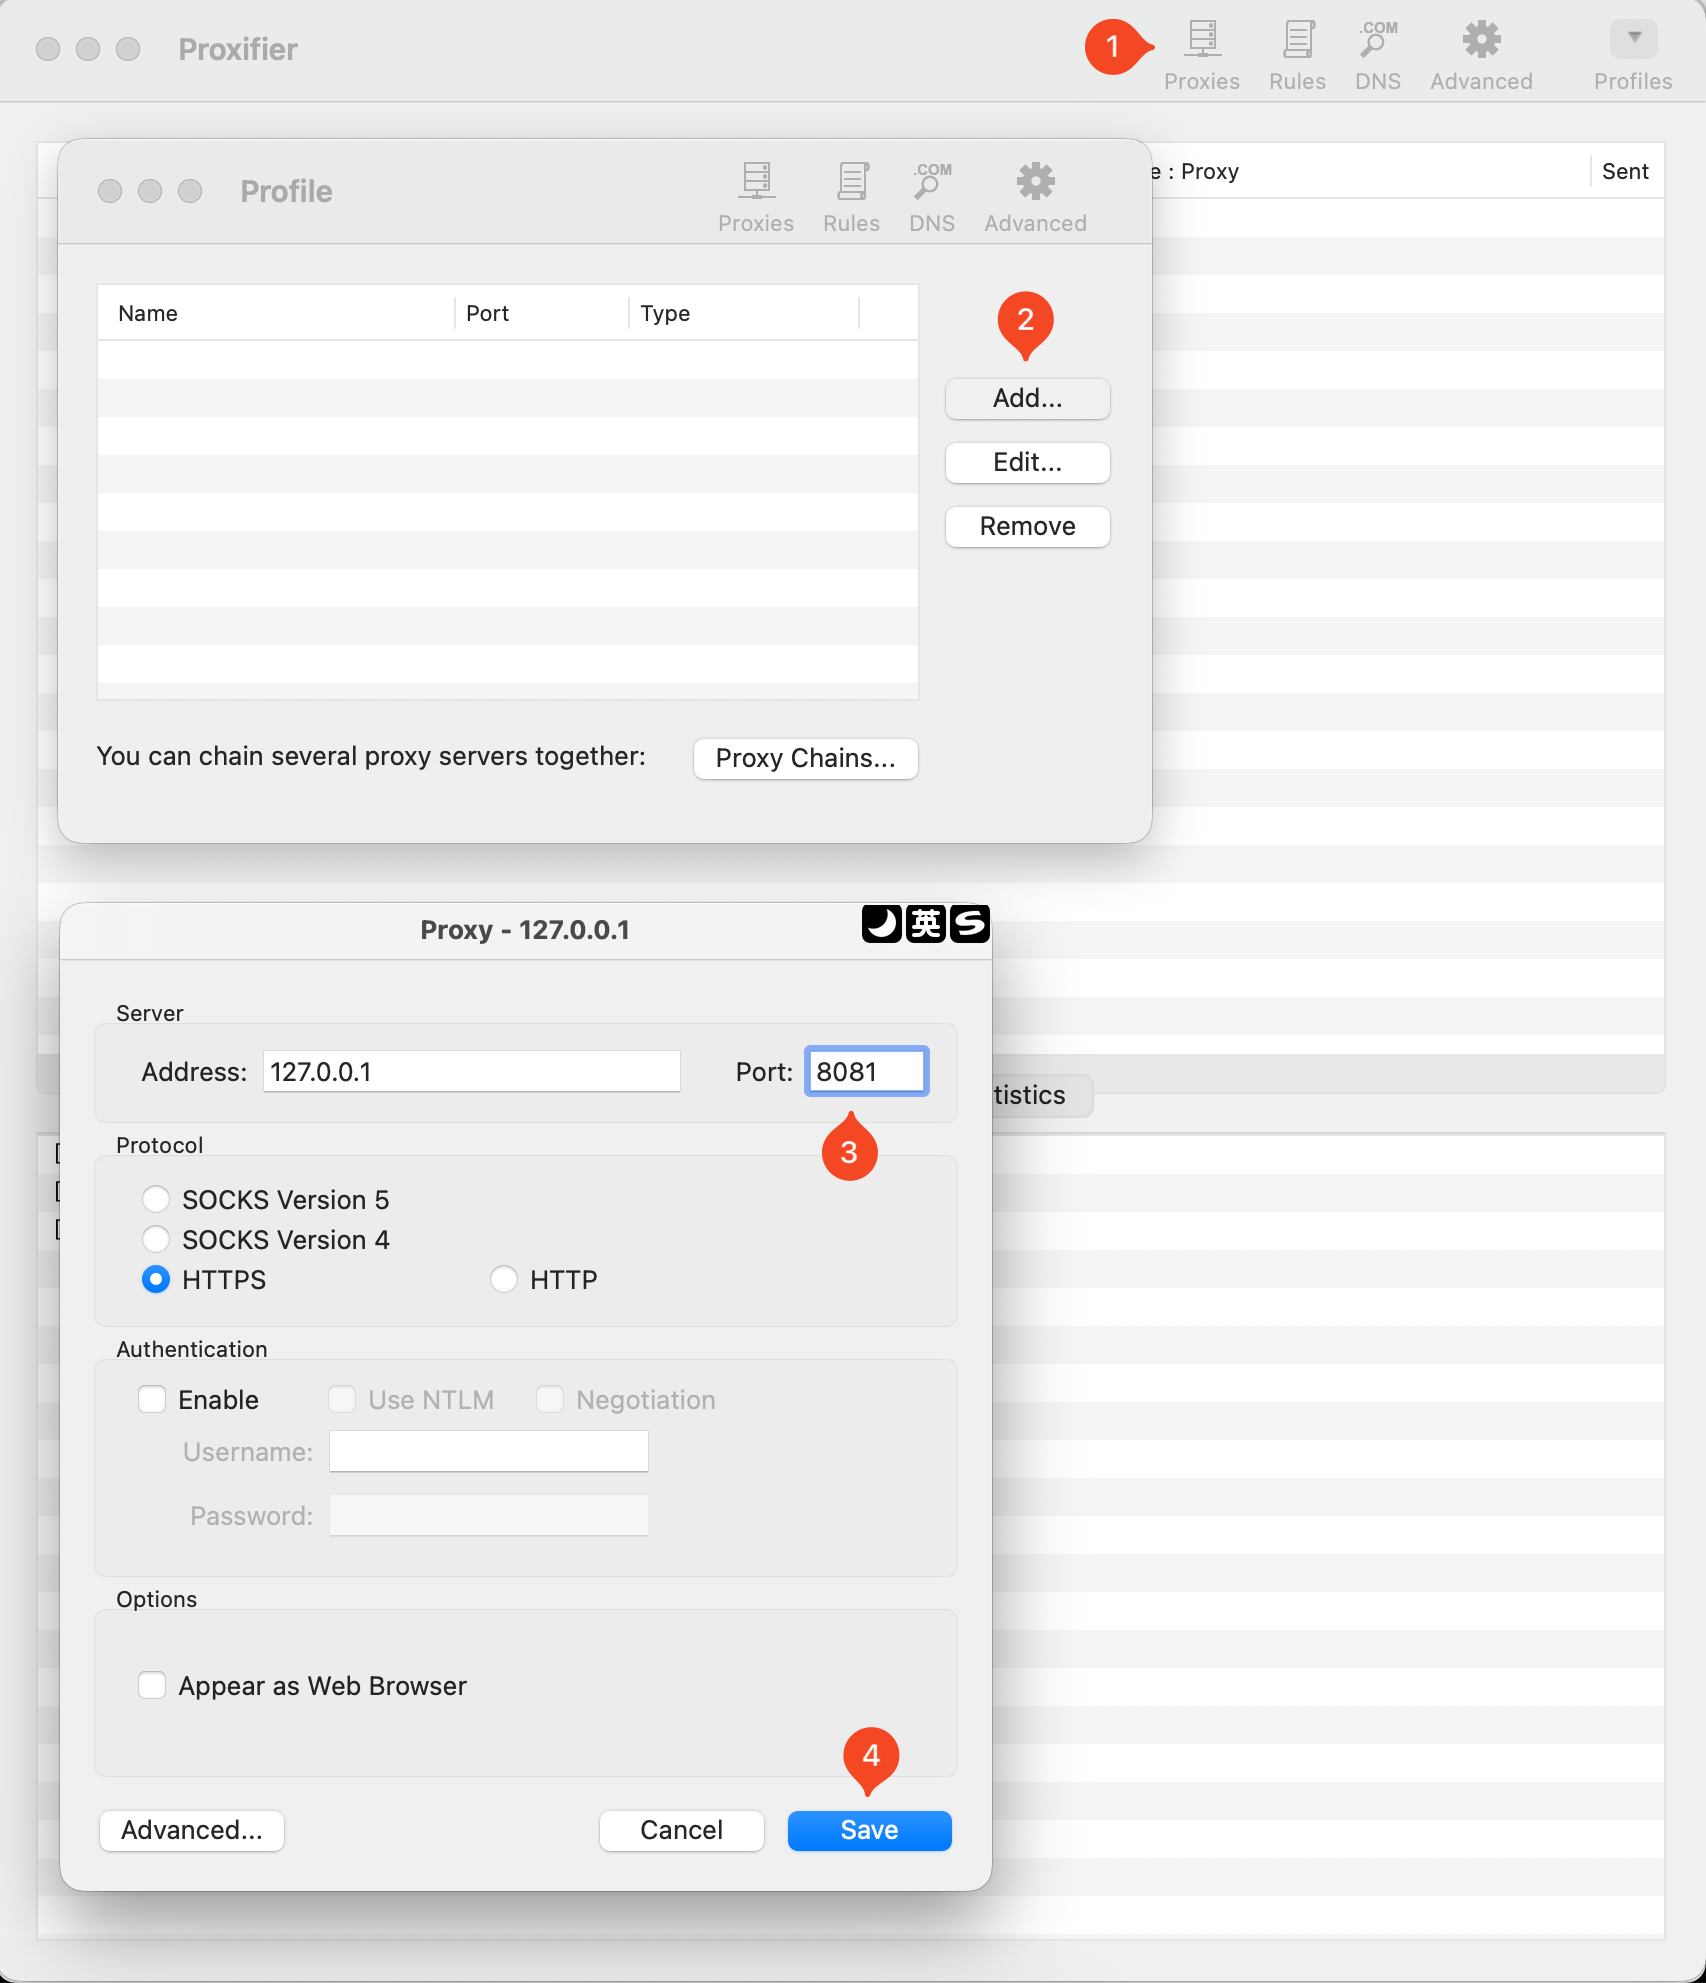
Proxifier 将服务器端口更改为 8081
将 Action 设置为对应的处理行为。
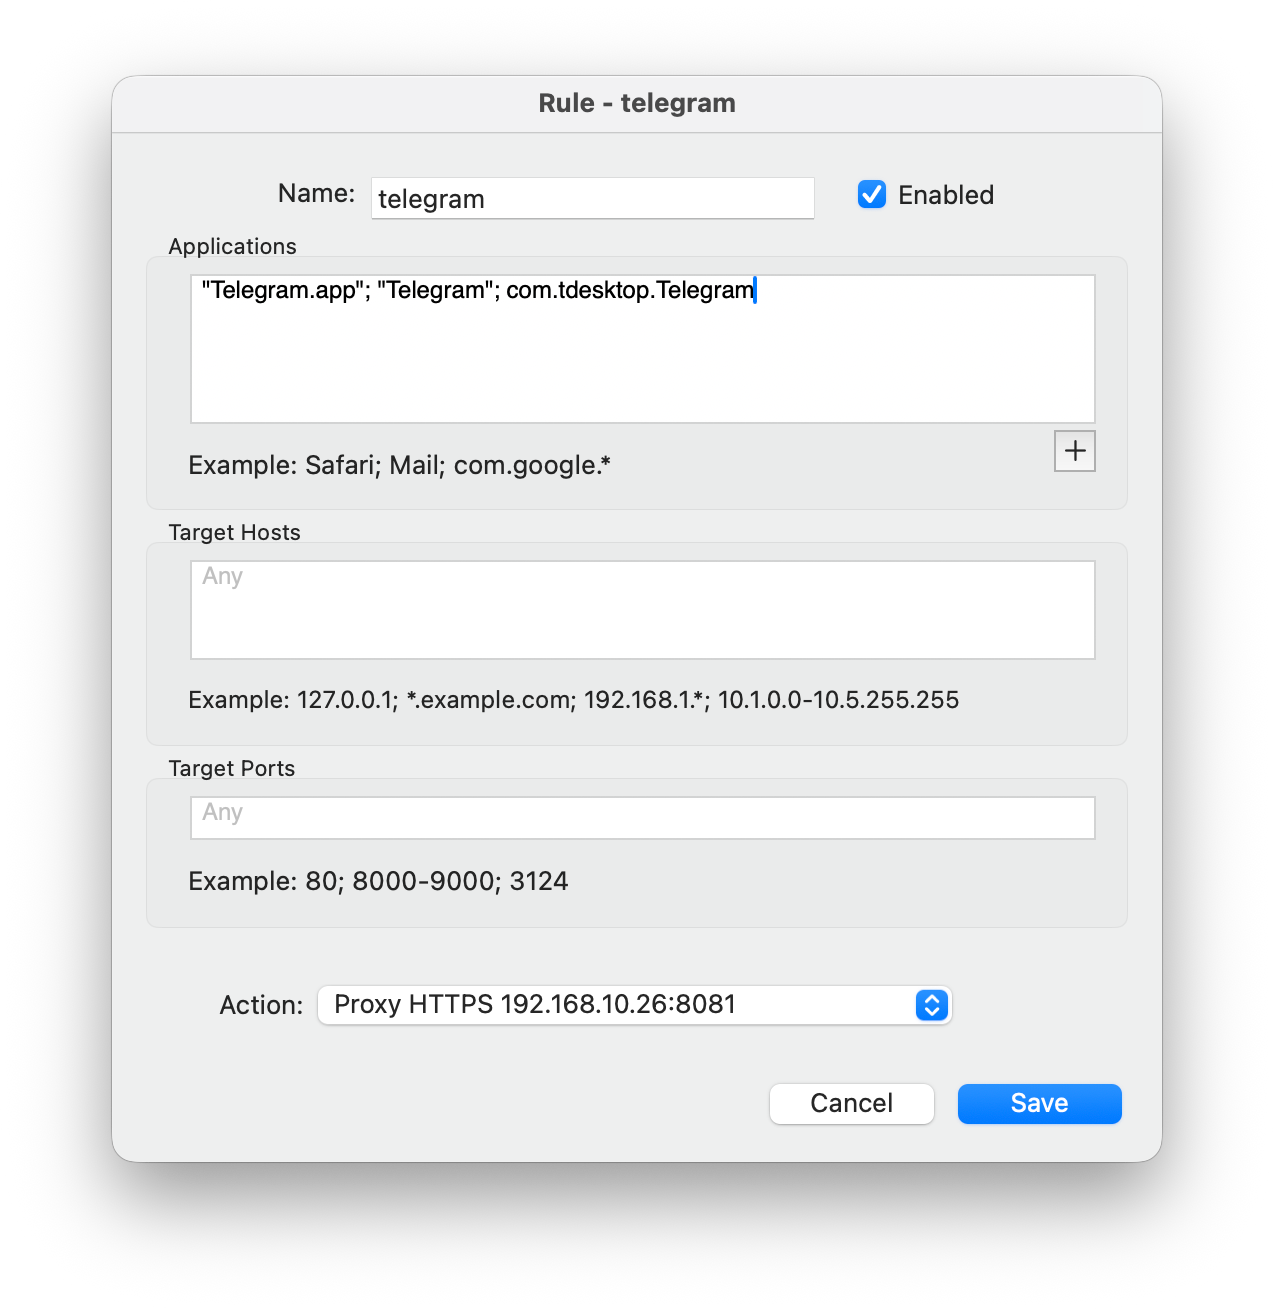 保存策略后即可成功监听。
如果仅需要监听操作,还可以使用 Wireshark。
# 查询端口号C:\Users\alan>tasklist | findstr /i {task}
# 查看程序IP外联C:\Users\alan>netstat -ano | findstr {pid}4. Env
C:\Users\alan>go versiongo version go1.25.5 windows/amd64go env -w GOPROXY=https://goproxy.cn,direct5. Ref
部分信息可能已经过时